



Direkte Antwort
Um einen Vendor Lock-in zu vermeiden, behältst du die Admin-Zugänge und Daten selbst, testest den Datenexport vor dem Kauf und meidest lange Verträge, die sich ohne Exit-Plan automatisch verlängern. Setze auf Tools mit offenen Standards und echten Integrationen, bleib plattformübergreifend, dokumentiere dein Setup und prüfe deinen Stack einmal im Jahr. Ab dem 12. Januar 2027 verbietet der EU Data Act Wechselgebühren bei Cloud-Diensten.
Key Takeaways
- Lock-in ist mehr als Technik: In KMU entstehen die größten Abhängigkeiten oft durch Admin-Zugänge und Wissen, die bei einem einzigen Dienstleister oder einer einzigen Person liegen, nicht durch proprietäre Software.
- Den Ausstieg testen, bevor du unterschreibst: Prüfe Datenexport, Admin-Zugänge, Kündigungsfristen und Exit-Unterstützung, bevor du ein Tool oder einen Service kaufst.
- Der EU Data Act hilft, löst aber nicht alles: Wechselgebühren bei Cloud-Diensten sind ab dem 12. Januar 2027 verboten, doch proprietäre Formate und fehlende Dokumentation halten dich trotzdem fest.
- Manche Abhängigkeit ist in Ordnung: Die Standardisierung auf eine Workspace-Suite kann sinnvoll sein, solange du sie bewusst gewählt hast und deinen Ausweg kennst.
- Mit deeploi bleiben deine Tools deine Tools: Google Workspace oder Microsoft 365, dein HR-System und plattformübergreifendes Gerätemanagement, sichtbar in einem Dashboard statt im Kopf einer einzelnen Person.
Dein IT-Dienstleister kündigt, und plötzlich merkst du, dass niemand im Unternehmen die Admin-Passwörter hat. Oder dein HR-Tool verdoppelt bei der Verlängerung den Preis, und der Datenexport besteht aus einem Stapel PDFs. So sieht ein Vendor Lock-in in einem wachsenden Unternehmen aus, und deshalb lohnt es sich, einen Vendor Lock-in zu vermeiden, bevor du das nächste Tool einführst, nicht danach. Bei deeploi arbeiten wir mit über 200 KMU, und das Muster ist immer gleich: Ein Lock-in entsteht selten durch eine große Entscheidung. Er wächst leise, mit jedem Tool, jedem Vertrag und jeder undokumentierten Einstellung. In diesem Leitfaden erfährst du, welche fünf Arten von Lock-in es in einem KMU-IT-Stack gibt, mit welchen sieben Schritten du flexibel bleibst, was der EU Data Act 2027 ändert und welche Fragen du jedem Anbieter stellen solltest, auch uns.
Was ist ein Vendor Lock-in, und warum trifft er KMU zuerst?
Ein Vendor Lock-in bedeutet, dass du so stark von einem Anbieter abhängig bist, dass ein Wechsel zu teuer, zu riskant oder schlicht unmöglich wird. Die Ursache kann in der Technik, den Daten, den Verträgen oder im Wissen liegen. Die Folge ist immer dieselbe: Der Anbieter bestimmt die Bedingungen, und du akzeptierst sie.
Kleine und mittlere Unternehmen spüren das früher als Konzerne, und zwar aus drei Gründen. Erstens gibt es selten eine IT-Abteilung, die Tools mit Blick auf den Ausstieg bewertet. Entscheidungen fallen schnell, oft durch die HR-Managerin, den Office Manager oder einen Gründer, der IT neben seinem eigentlichen Job übernommen hat, den Accidental IT Owner. Zweitens haben KMU bei Verlängerungen wenig Verhandlungsmacht. Drittens kaufen Teams ihre eigenen Tools. Laut BetterCloud sind 44 % der Apps nicht von der IT freigegeben, und jede davon ist eine Abhängigkeit, die niemand steuert.
Die 5 Arten von Vendor Lock-in im KMU-IT-Stack
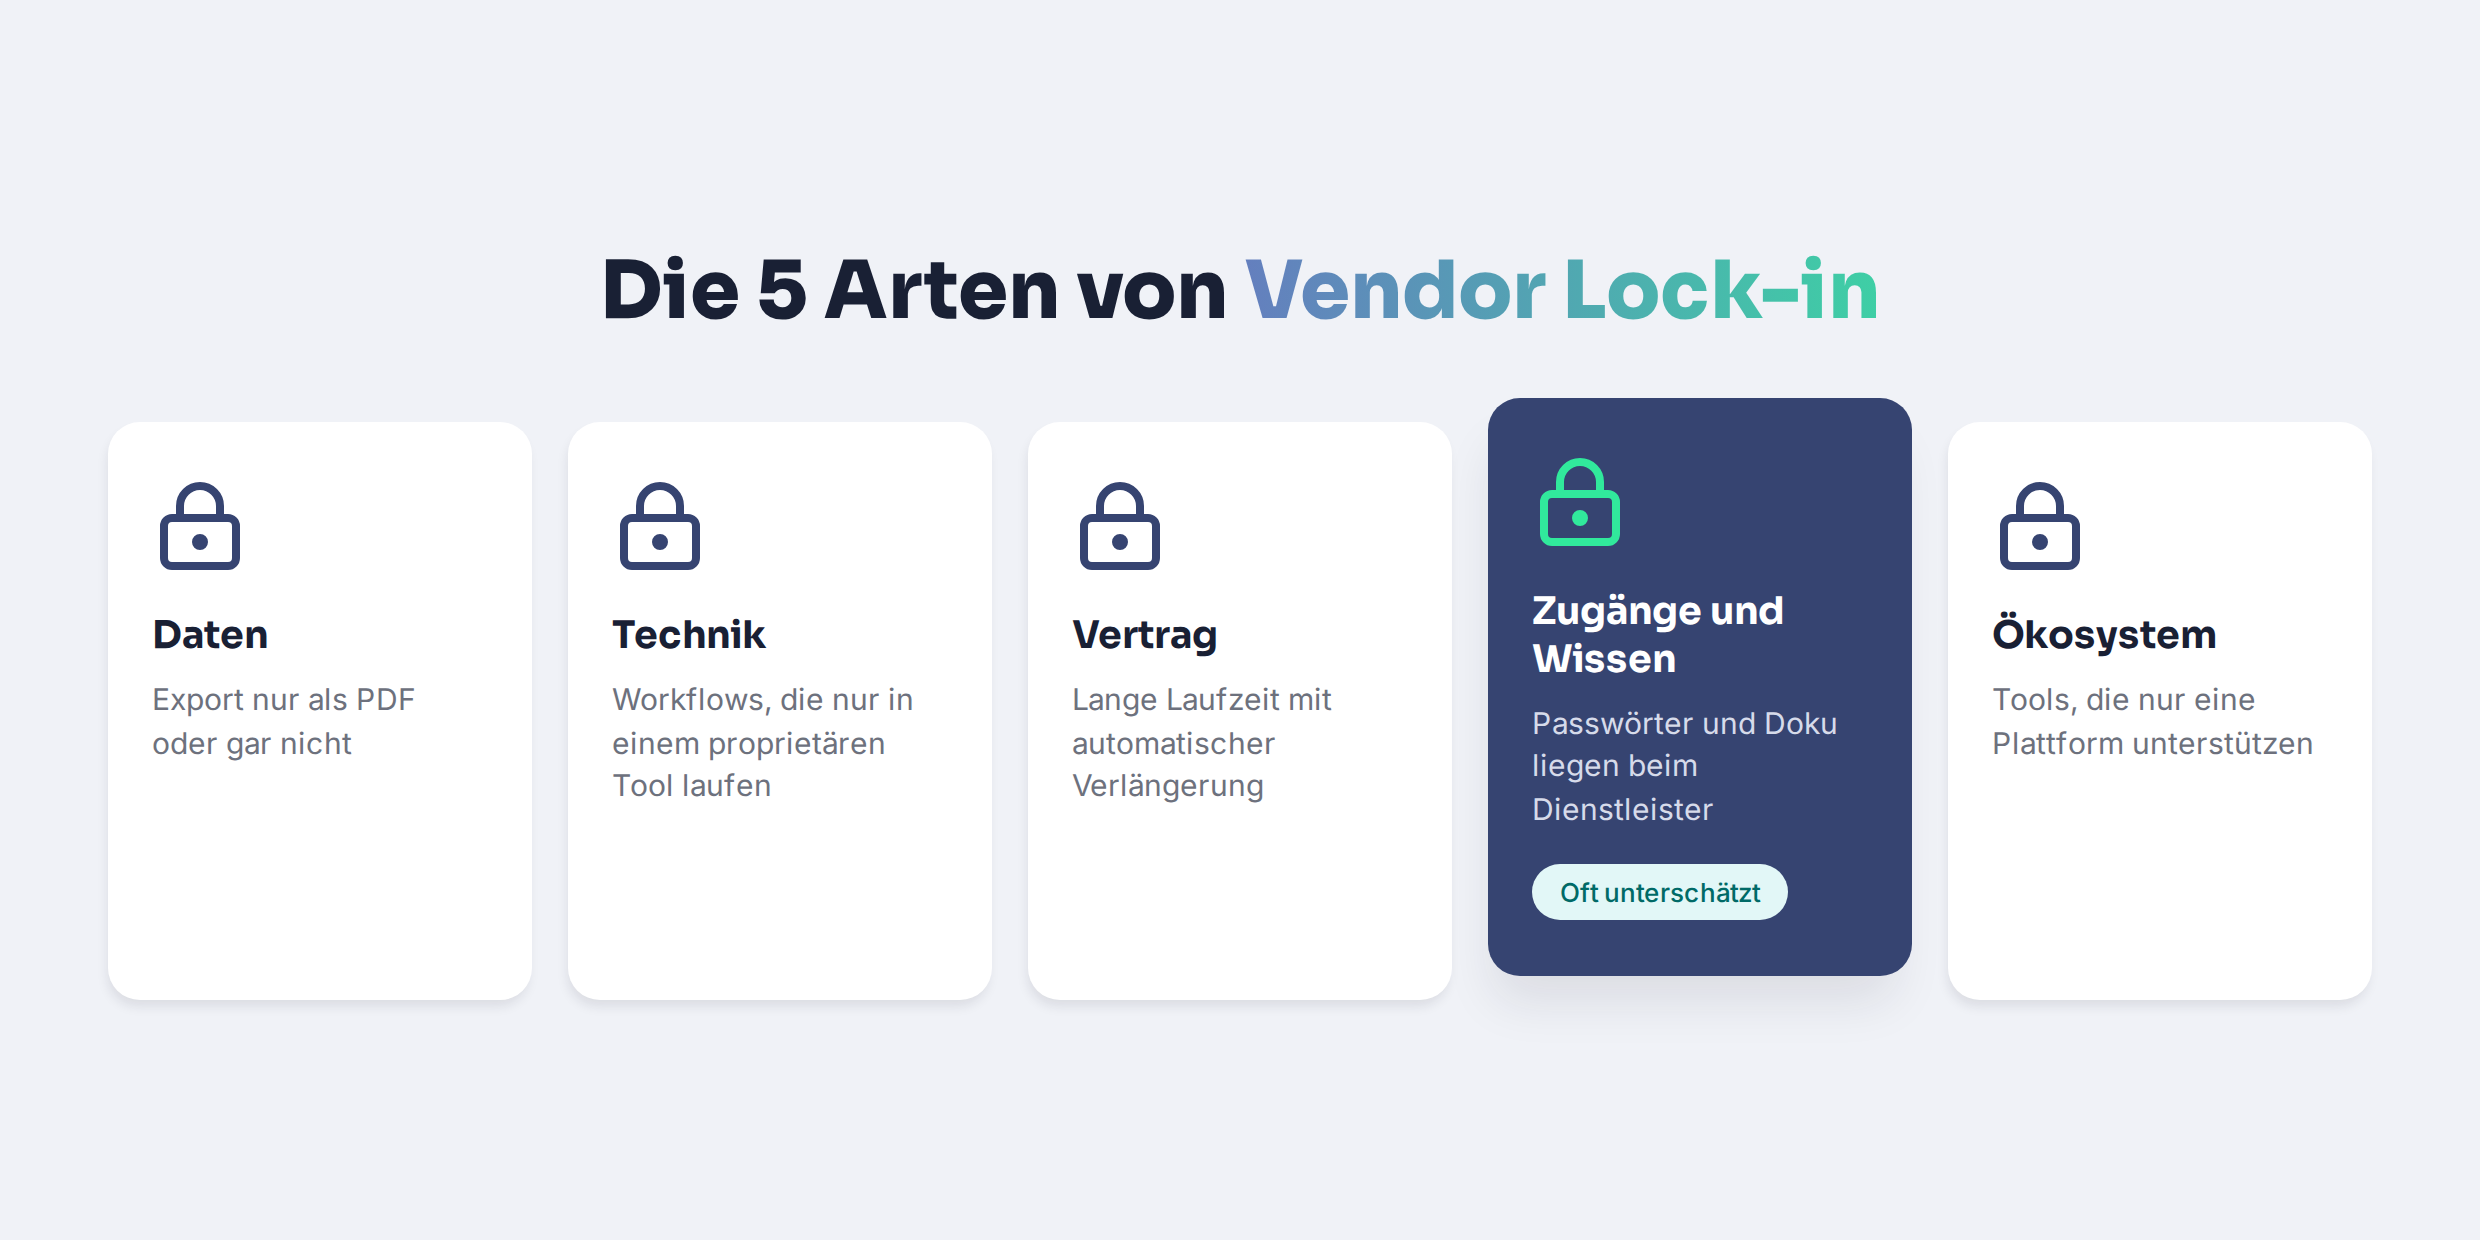
Die meisten Artikel über Vendor Lock-in drehen sich um Cloud-Infrastruktur und Rechenzentren. In einem Unternehmen mit 30 bis 150 Mitarbeitenden sieht Lock-in anders aus. Diese fünf Arten sehen wir am häufigsten:
Die vierte Art unterschätzen die meisten KMU. Wie die Computerwoche betont, entstehen Lock-ins nicht nur durch Verträge und Technik, sondern auch durch spezialisiertes Wissen. Wenn ein Dienstleister oder eine Person alle Passwörter und die gesamte Dokumentation hat, bist du gebunden, egal wie offen deine Tools sind.
Vendor Lock-in vermeiden in 7 Schritten
Diese Schritte funktionieren, egal ob du deinen IT-Stack neu aufbaust oder einen bestehenden aufräumst. Du musst nicht alles auf einmal machen. Fang mit Schritt 1 und 2 an, denn die schützen dich am meisten.
1. Admin-Zugänge und Identitäten selbst besitzen
Jedes Kernsystem, von der Workspace-Suite bis zum HR-Tool, sollte Admin-Konten haben, die deinem Unternehmen gehören, nicht einem Dienstleister oder ehemaligen Mitarbeitenden. Halte mindestens zwei namentlich benannte Admins pro System, speichere Zugangsdaten in einem Firmen-Passwortmanager und sorg dafür, dass Domain und DNS auf dein Unternehmen registriert sind. Wenn ein Dienstleister geht, musst du dich am nächsten Morgen trotzdem einloggen können.
2. Den Datenexport vor dem Kauf testen
Bevor du unterschreibst, lass dir einen Testexport geben. Bekommst du alle Daten, inklusive Historie, Anhänge und Einstellungen, in einem Standardformat wie CSV, JSON oder XML? Geht das per Self-Service oder nur auf Anfrage? Ein Tool, bei dem Daten leicht hinein-, aber schwer herauskommen, verrät viel über sein Geschäftsmodell.
3. Verträge auf den Ausstieg prüfen, nicht nur auf den Preis
Prüfe Mindestlaufzeit, Kündigungsfrist und ob sich der Vertrag automatisch verlängert. Achte auf eine Klausel zur Exit-Unterstützung, die festlegt, welche Hilfe du beim Wechsel bekommst und was sie kostet. Drei Jahre Laufzeit mit automatischer Verlängerung und sechs Monaten Kündigungsfrist gehören zu den häufigsten Lock-in-Formen in KMU.
4. Tools wählen, die offene Standards sprechen
Single Sign-on (SSO), automatische Benutzerbereitstellung (SCIM) und dokumentierte APIs machen Tools austauschbar, weil sich andere Systeme auf dieselbe Weise anbinden lassen. Bevorzuge Tools mit echten, gepflegten Integrationen gegenüber Tools, die nur über manuelle Umwege oder starke Anpassungen funktionieren.
5. Plattformübergreifend bleiben
Wenn dein Gerätemanagement nur ein Betriebssystem unterstützt, entscheidet es, welche Hardware du kaufen kannst. Wenn dein Team wächst, hast du wahrscheinlich Mac-, Windows-, iPhone- und Android-Nutzer. Wähle ein Gerätemanagement, das alle abdeckt, damit deine Hardwarewahl eine Business-Entscheidung bleibt.
6. Das Setup dokumentieren, nicht im Kopf behalten
Halte fest, welche Tools ihr nutzt, wem sie gehören, wie sie verbunden sind und wie zentrale Prozesse wie On- und Offboarding ablaufen. Speichere diese Dokumentation an einem Ort, den dein Unternehmen kontrolliert. So wird auch ein Wechsel deines IT-Dienstleisters deutlich weniger riskant, weil das Wissen bei dir bleibt.
7. Den Stack einmal im Jahr prüfen
Plane einen jährlichen Stack-Review ein, idealerweise vor deinen größten Verlängerungen. Prüfe, welche Tools noch genutzt werden, welche Verträge bald verlängern und wo neue Abhängigkeiten entstanden sind. Ein guter Zeitpunkt ist deine jährliche IT-Budgetplanung, wenn du dir ohnehin jede Lizenz anschaust.
Behalte die Kontrolle über deine IT, ohne IT-Profi zu werden. Mit deeploi sind Geräte, Konten und Lizenzen in einem Dashboard sichtbar, das deinem Unternehmen gehört. Demo buchen
Was der EU Data Act 2027 ändert, und was nicht
Der EU Data Act ist die wichtigste regulatorische Änderung zum Thema Vendor Lock-in seit Jahren. Die Wechselregeln gelten seit dem 12. September 2025, und ab dem 12. Januar 2027 dürfen Anbieter von Datenverarbeitungsdiensten überhaupt keine Wechselgebühren mehr verlangen.
Für KMU sind drei Punkte wichtig:
- Keine Wechselgebühren mehr: Ab dem 12. Januar 2027 dürfen Anbieter für einen Wechsel nichts mehr berechnen, auch keine Egress-Gebühren für die Datenübertragung beim Wechsel. Bis dahin sind nur reduzierte, kostenbasierte Gebühren erlaubt.
- Kürzere Kündigungsfristen: Die Frist für die Ausübung deines Wechselrechts darf höchstens zwei Monate betragen.
- Gilt für alle Anbieter mit EU-Kunden: Die Frist gilt für jeden Anbieter, der Kunden in der EU bedient, nicht nur für europäische.
Aber der Data Act löst nicht alles. Ein kostenloser Wechsel hilft wenig, wenn deine Daten in einem Format liegen, das nur das ursprüngliche Tool lesen kann, wenn deine Abläufe von proprietären Funktionen abhängen oder wenn niemand weiß, wie dein Setup funktioniert. Und behalte deine Verlängerungen im Blick: Verlängert sich ein Vertrag vor Januar 2027 automatisch, bleibst du womöglich jahrelang an alte Klauseln gebunden. Lass deine Verträge rechtlich prüfen, vor allem die, die in den nächsten Monaten verlängern.
Wann eine Abhängigkeit völlig in Ordnung ist
Einen Vendor Lock-in zu vermeiden heißt nicht, jede Abhängigkeit zu meiden. Die Standardisierung auf Google Workspace oder Microsoft 365 spart zum Beispiel Zeit, vereinfacht die Sicherheit und erleichtert das Onboarding. Eine enge Integration weniger, gut gewählter Tools ist oft effizienter als ein Flickenteppich austauschbarer Lösungen.
Der Unterschied liegt darin, ob die Abhängigkeit bewusst gewählt ist. Ein guter Lock-in ist bewusst entschieden, in der Planung eingepreist und hat einen bekannten Ausweg. Ein schlechter Lock-in passiert zufällig und wird erst sichtbar, wenn er teuer wird. Und selbst etablierte Anbieter ändern ihren Kurs: Nach der Übernahme von VMware durch Broadcom wurde das bisher offene Partnerprogramm auf ein Einladungsprinzip umgestellt, und viele kleinere IT-Dienstleister mussten sich anpassen. Deshalb braucht jede Abhängigkeit, auch eine gute, einen Exit-Plan.
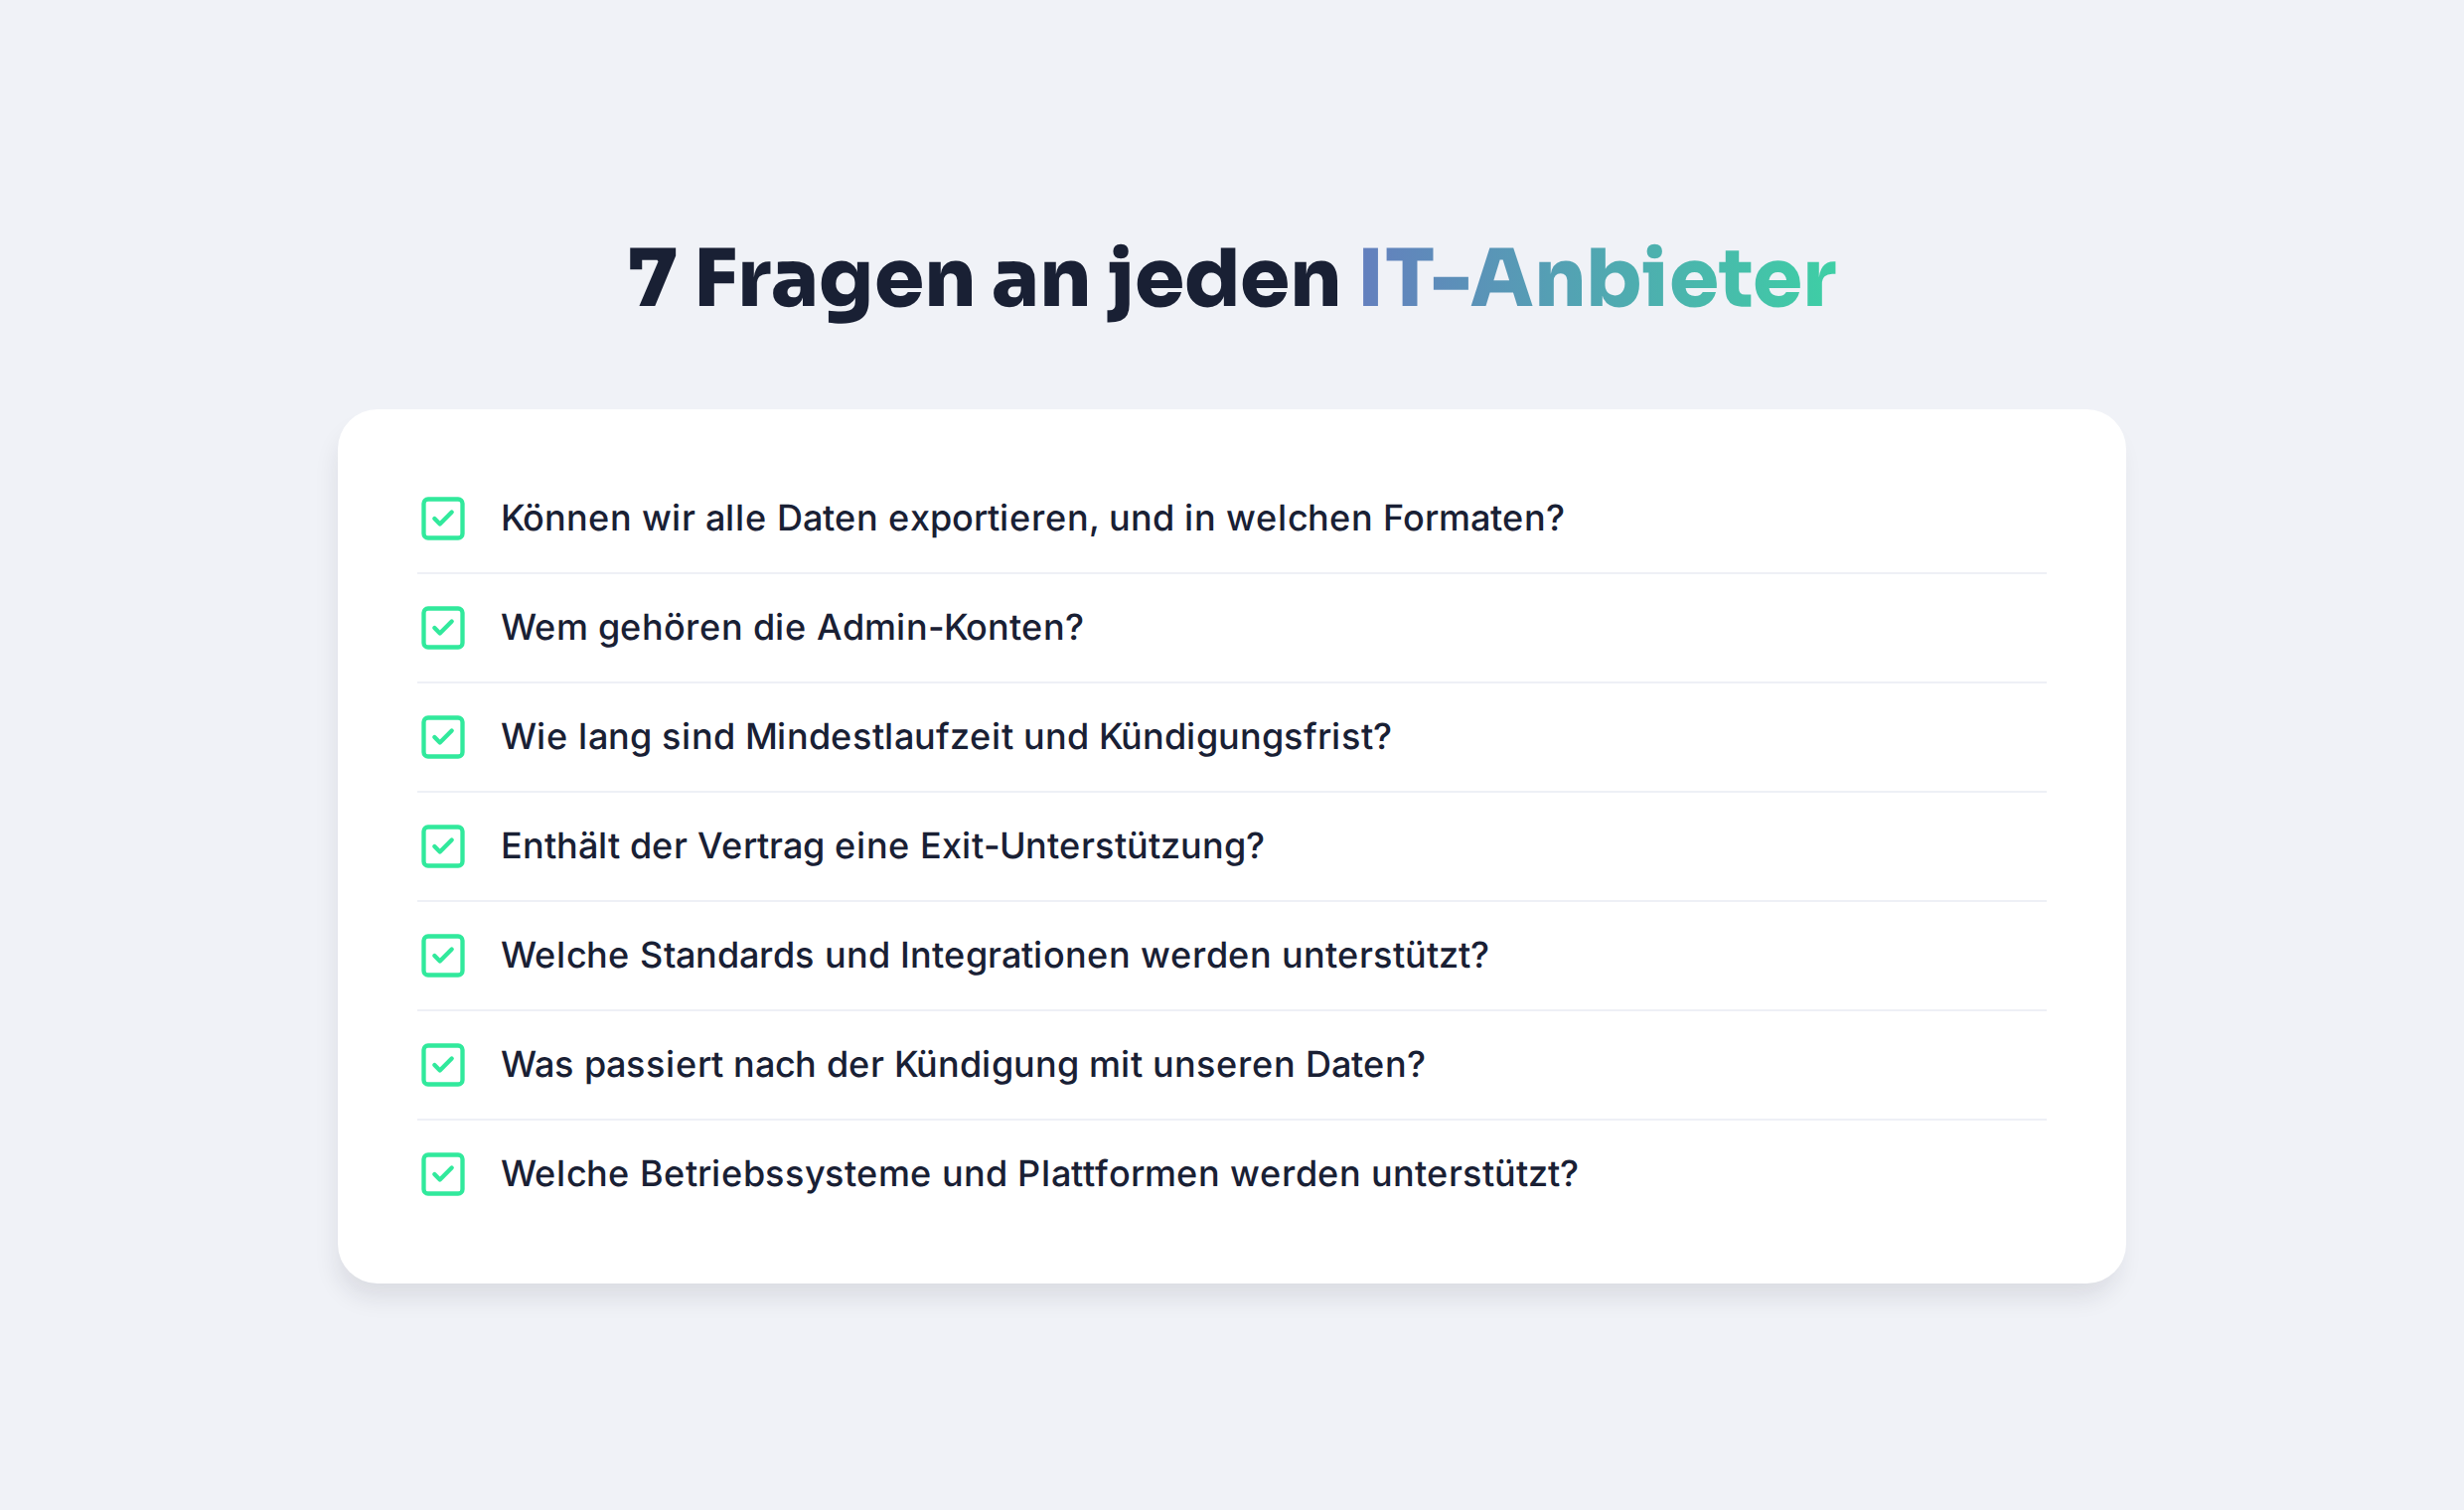
Exit-Checkliste: Diese Fragen solltest du jedem IT-Anbieter stellen
Stell diese Fragen, bevor du bei einem Softwareanbieter, MSP oder einer IT-Plattform unterschreibst. Auch uns.
So hält deeploi deinen IT-Stack flexibel
Wir haben deeploi als Plattform gebaut, die auf deinen bestehenden Tools aufsetzt, nicht als geschlossenes System, das sie ersetzt. Das bedeutet in der Praxis:
- Deine bestehenden Tools bleiben: deeploi verbindet sich mit Google Workspace oder Microsoft 365 und mit 11 HR- und Identity-Systemen, darunter Personio, HiBob, BambooHR, Factorial und Okta. Hier findest du alle Integrationen.
- Plattformübergreifendes Gerätemanagement: Verwalte macOS, Windows, iOS und Android an einem Ort, mit Integrationen zu Apple Business Manager und dem Open-Source-Tool Fleet.
- Sicherheit von etablierten Anbietern: Der Endpoint-Schutz läuft über SentinelOne, einen anerkannten Marktstandard, nicht über ein proprietäres Eigenprodukt. Mehr zu Cybersecurity mit deeploi.
- Wissen im Dashboard statt im Kopf einer Person: Jedes Gerät, jedes Konto und jede Lizenz ist in einem Dashboard sichtbar und einer Person zugeordnet. Onboarding und Offboarding laufen als dokumentierte Workflows, nicht als Insiderwissen.
- Transparente Preise: Ein Preis pro Nutzer, ohne Abrechnung pro Ticket. Mehr auf unserer Preisseite.
Wenn du Optionen vergleichst, helfen dir unsere Übersicht zu Alternativen zum klassischen MSP und unser MDM-Software-Vergleich, Anbieter mit Blick auf den Ausstieg zu bewerten. Und wenn du Nachweise für Sicherheit und Audits brauchst, zeigt unsere Seite zu Compliance, was wir abdecken.
Sieh dir an, wie flexible IT funktioniert. Sprich mit unserem Team über deinen aktuellen Stack und darüber, wo deine Abhängigkeiten liegen. Kontakt aufnehmen
Bau deinen IT-Stack mit Blick auf den Ausstieg
Ein Vendor Lock-in beginnt selten mit einer schlechten Entscheidung. Er wächst aus vielen kleinen: ein Admin-Passwort, das niemand notiert hat, ein Vertrag, der sich still verlängert hat, ein Tool, das nur PDFs exportiert. Du vermeidest ihn, indem du Zugänge und Daten selbst besitzt, Verträge auf den Ausstieg prüfst, offene und plattformübergreifende Tools wählst und dein Setup dokumentierst. Da der EU Data Act 2027 die Wechselgebühren abschafft, ist jetzt ein guter Zeitpunkt, deinen Stack und deine Verlängerungen zu prüfen.
Deine IT, unter deiner Kontrolle. Sieh dir an, wie deeploi deine Tools, Geräte und Konten zusammenbringt, ohne dich zu binden. Demo buchen
Häufig gestellte Fragen
Was ist ein Vendor Lock-in?
Ein Vendor Lock-in ist eine Situation, in der du so stark von einem Anbieter abhängig bist, dass ein Wechsel zu teuer oder zu riskant wird. Ursachen können proprietäre Technik, nicht exportierbare Daten, einschränkende Verträge oder Wissen und Admin-Zugänge beim Anbieter sein.
Sind Microsoft 365 und Google Workspace ein Lock-in-Risiko?
In gewissem Maß ja, aber meist ist es eine sinnvolle Abhängigkeit. Beide sind weit verbreitete Standards mit etablierten Migrationswegen. Das eigentliche Risiko ist, die Kontrolle über die Admin-Konten zu verlieren oder Prozesse so stark anzupassen, dass sie sich nicht mehr übertragen lassen. Halte mindestens zwei firmeneigene Admin-Konten und exportiere deine Daten regelmäßig.
Wie komme ich aus einem bestehenden Vendor Lock-in heraus?
Sichere zuerst die Admin-Zugänge und exportiere deine Daten, damit du nicht auf die Mitarbeit des Anbieters angewiesen bist. Prüfe dann die Kündigungsfristen und plane den Wechsel in kleinen Schritten, ein System nach dem anderen. Alles auf einmal umzustellen schafft neue Risiken.
Gilt der EU Data Act auch für SaaS-Tools?
Der Data Act erfasst Datenverarbeitungsdienste, darunter die meisten Cloud- und SaaS-Angebote für Unternehmen. Ab dem 12. Januar 2027 sind Wechselgebühren verboten. Der genaue Anwendungsbereich kann vom Dienst abhängen, lass konkrete Verträge daher rechtlich prüfen.
Wie kann ein IT-Dienstleister einen Lock-in erzeugen?
Über Zugänge und Wissen. Wenn dein MSP alle Admin-Zugangsdaten hat, die Dokumentation intern behält und Systeme so eingerichtet hat, dass nur er sie versteht, wird ein Wechsel riskant. Sorg dafür, dass Admin-Konten deinem Unternehmen gehören und die Dokumentation an einem Ort liegt, den du kontrollierst.