



Direkte Antwort
Key Takeaways
- Schnelleres Onboarding: Eine Rolle zuzuweisen dauert deutlich weniger Zeit, als jede Berechtigung einzeln zu konfigurieren, besonders wenn mehrere neue Mitarbeitende gleichzeitig starten.
- Kleinere Angriffsfläche: Zugriffsrechte nach dem Prinzip der geringsten Berechtigung bedeuten, dass niemand mehr Zugriff hat als für die eigene Rolle nötig, was die im vorherigen Abschnitt beschriebene Lücke schließt.
- Nachvollziehbare Compliance: Rollenbasierte Strukturen zeigen jederzeit, wer worauf zugreift und warum, und decken sich mit der Dokumentationspflicht aus dem BSI IT-Grundschutz.
- Weniger Rückfragen: Alle Personen in derselben Rolle erhalten dieselben Rechte, was den Support-Tickets zur Frage „Warum hat sie Zugriff und ich nicht" ihre Grundlage entzieht.
Was ist Role-Based Access Control (RBAC)?
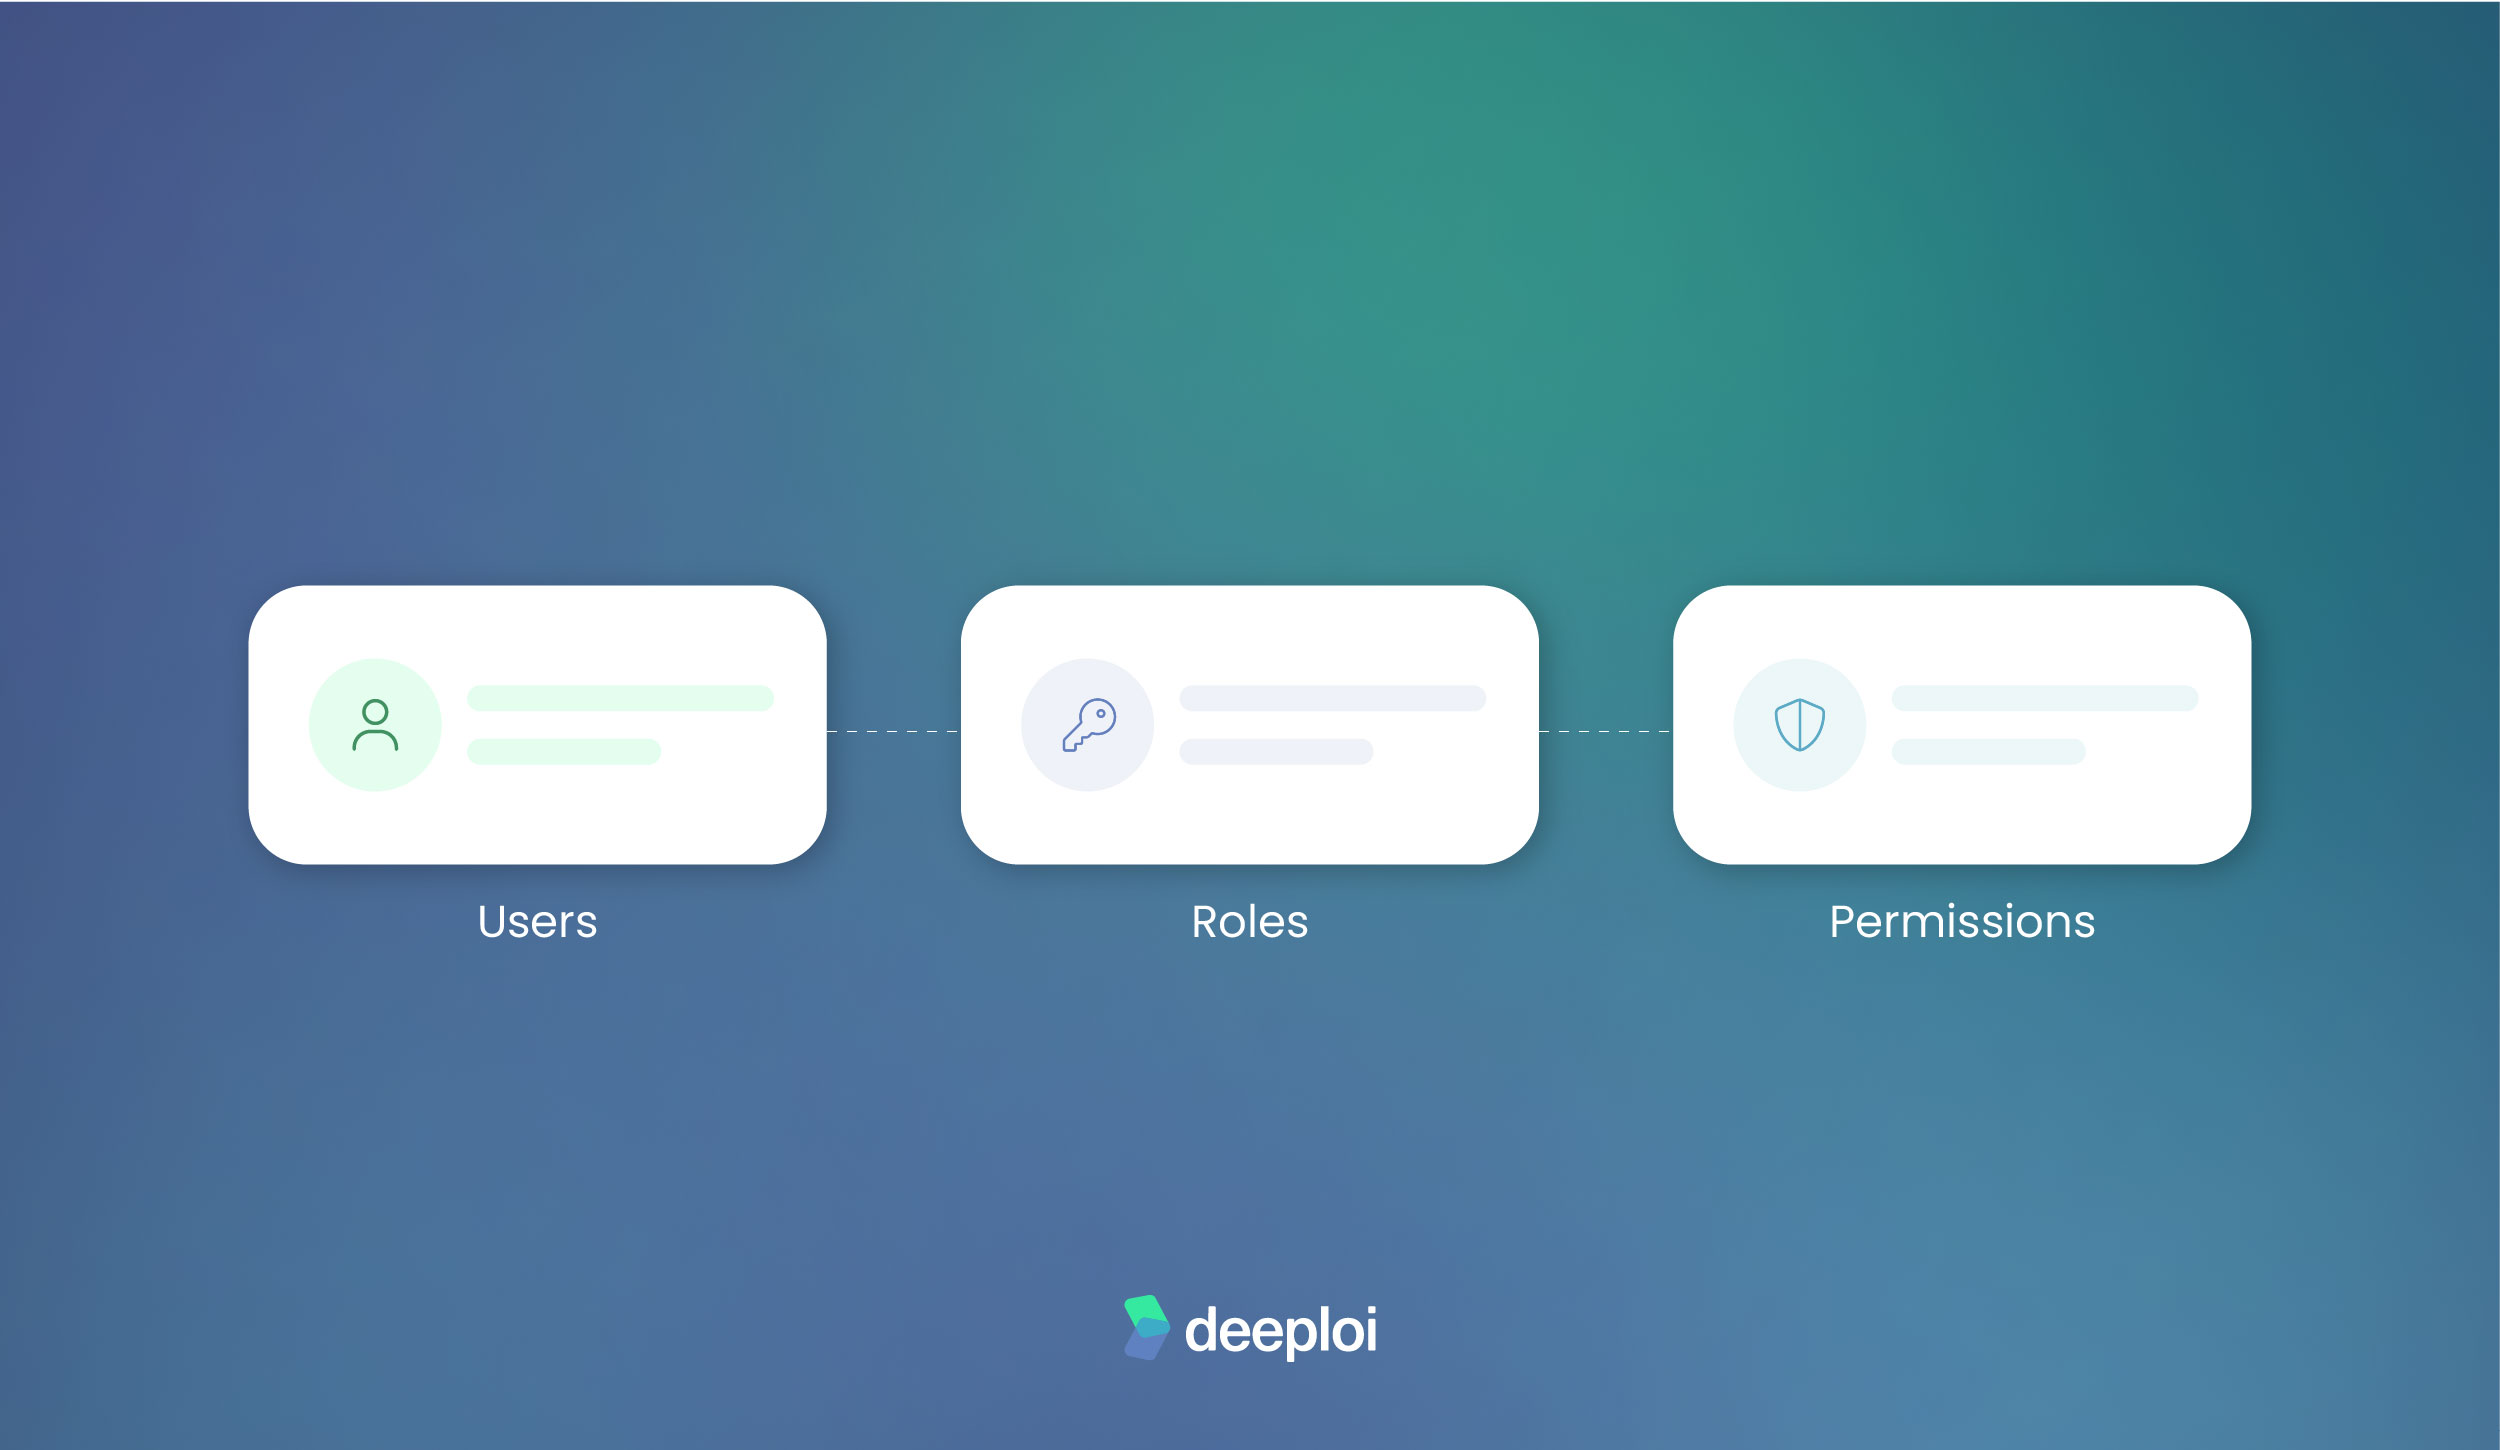
RBAC (Role-Based Access Control) wurde 1992 vom US-Standardisierungsinstitut NIST entwickelt und ist seitdem ein etabliertes Sicherheitsmodell. Dabei werden Berechtigungen an Rollen statt an einzelne Personen gebunden. Eine Rolle bündelt alle Zugänge und Tools, die eine bestimmte Funktion im Unternehmen benötigt, zum Beispiel „Vertrieb" oder „Marketing". Jede Person, die dieser Rolle zugewiesen wird, erhält automatisch dieselben Rechte.
Das unterscheidet RBAC vom Standardvorgehen in vielen kleinen und mittleren Unternehmen: Dort entscheidet oft eine einzelne Person pro Anfrage, wer worauf zugreifen darf. Bei einer Vertriebsrolle bedeutet das etwa Zugriff auf das CRM, das Angebotstool und die Kalenderfreigabe, bei einer Marketing-Rolle eher CMS, Social-Media-Tools und Analytics.
Für wachsende Unternehmen ohne große IT-Abteilung ist RBAC in der Praxis meist der pragmatischste Einstieg, weil sich Rollen an echten Arbeitsbereichen orientieren, etwa Vertrieb oder Marketing, statt an komplizierten technischen Regeln.
Warum Berechtigungen „nach Gefühl" beim Onboarding zum Risiko werden
Unter Zeitdruck entsteht beim Onboarding schnell eine Abkürzung: Die neue Kollegin bekommt dieselben Zugriffsrechte wie die Person, die die Stelle vorher hatte, oder gleich etwas großzügiger, damit sie nicht ständig nachfragen muss. Das eigentliche Risiko liegt darin, dass diese Zugriffe nie an eine dokumentierte Rolle gebunden waren, sondern lose an eine Person und ihre Vorgängerin. Genau deshalb fällt es später niemandem auf, wenn die Kollegin das Unternehmen verlässt und ihre Zugänge eigentlich entzogen werden müssten.
Wie groß diese Lücke in der Praxis ist, zeigt eine Befragung von OneLogin unter 500 IT-Entscheidern in den USA: Bei der Hälfte der befragten Unternehmen bleiben Konten ausgeschiedener Mitarbeitender länger als einen Tag aktiv, ein Viertel braucht mehr als eine Woche für die vollständige Deaktivierung. 44 % der Befragten sind sich nicht sicher, ob ehemalige Mitarbeitende tatsächlich vollständig aus dem Unternehmensnetzwerk entfernt wurden, und 20 % geben an, dass fehlendes Deprovisioning bereits zu einem Sicherheitsvorfall im eigenen Unternehmen beigetragen hat.
Die finanzielle Dimension macht den Unterschied deutlich: Durchbrüche, die auf bösartige Insider zurückgehen, kosten im Schnitt 4,92 Millionen US-Dollar, mehr als der durchschnittliche Schaden aller Datenschutzverletzungen von 4,44 Millionen US-Dollar (IBM Cost of a Data Breach Report). Das Prinzip der geringsten Berechtigung begrenzt genau dieses Risiko: Zugriffsrechte werden nur nach tatsächlichem Bedarf vergeben, nicht nach Gefühl. Für deutsche Unternehmen ist das eine dokumentierte Erwartung des BSI IT-Grundschutz.
So funktioniert RBAC beim Onboarding in der Praxis
In der Praxis läuft RBAC in drei Schritten ab:
- Rollen definieren, die zu den tatsächlichen Aufgabenbereichen im Unternehmen passen.
- Die passenden Tools und Zugriffsrechte pro Rolle zu einem Paket bündeln.
- Diese Rolle bei jedem neuen Onboarding zuweisen, statt Berechtigungen einzeln zusammenzustellen.
Eine Marketing-Rolle bündelt so zum Beispiel CMS-Zugang, Social-Media-Tools und Analytics-Rechte, eine Finance-Rolle das Buchhaltungstool und die Ausgabenverwaltung. Der gleiche Mechanismus greift auch über das Onboarding hinaus: Wechselt jemand die Abteilung, wird nicht einzeln nachjustiert, sondern eine andere Rolle zugewiesen.
Rollen zuerst definieren, nicht Einzelfälle lösen
Bevor irgendeine Software zum Einsatz kommt, steht die Liste der Rollen selbst im Vordergrund. Sinnvoll sind meist drei bis fünf breite rollenbasierte Zugriffspakete, die sich an echten Aufgabenbereichen orientieren, etwa Vertrieb, Marketing, Finance und Verwaltung, nicht an einzelnen Jobtiteln. Ein Paket bündelt alle Tools und Rechte einer Funktion, kein Titel auf der Visitenkarte: Zwei Personen mit unterschiedlichen Titeln können dasselbe Paket teilen, wenn sie dieselben Zugänge brauchen.
Der Trigger: Wo Rollen im Onboarding-Moment zugewiesen werden
Sobald eine neue Person offiziell feststeht, muss die Rollenzuweisung passieren, genau an der Schnittstelle zwischen HR und IT. Die meisten Onboarding-Checklisten reduzieren diesen Schritt auf „Laptop bestellen" und „E-Mail-Adresse anlegen", ohne die Berechtigungsfrage zu klären. An dieser Schnittstelle entstehen die meisten Zugriffslücken, weil die Zuständigkeit oft unklar bleibt.
Diese Vorteile bringt RBAC für Onboarding, Sicherheit und Compliance
Der Umstieg von Einzelfallentscheidungen auf Rollen wirkt sich im Zugriffs- und Berechtigungsmanagement in vier Bereichen konkret aus:
- Schnelleres Onboarding: Eine Rolle zuzuweisen dauert deutlich weniger Zeit, als jede Berechtigung einzeln zu konfigurieren, besonders wenn mehrere neue Mitarbeitende gleichzeitig starten.
- Kleinere Angriffsfläche: Zugriffsrechte nach dem Prinzip der geringsten Berechtigung bedeuten, dass niemand mehr Zugriff hat als für die eigene Rolle nötig, was die im vorherigen Abschnitt beschriebene Lücke schließt.
- Nachvollziehbare Compliance: Rollenbasierte Strukturen zeigen jederzeit, wer worauf zugreift und warum, und decken sich mit der Dokumentationspflicht aus dem BSI IT-Grundschutz.
- Weniger Rückfragen: Alle Personen in derselben Rolle erhalten dieselben Rechte, was den Support-Tickets zur Frage „Warum hat sie Zugriff und ich nicht" ihre Grundlage entzieht.
Diese vier Effekte greifen ineinander: Onboarding wird schneller, ohne dass Sicherheit oder Nachweisbarkeit darunter leiden.
{{cta}}
Wie deeploi RBAC-basiertes Onboarding automatisiert
deeploi automatisiert genau die Schnittstelle zwischen bestätigtem Starttermin und rollenbasierter Zugriffsvergabe, an der die Zuständigkeit zwischen HR und IT sonst unklar bleibt. Als All-in-One IT-Management Plattform übernimmt deeploi das für Unternehmen mit und ohne eigene IT-Abteilung:
- HR-Trigger statt Checkliste: Sobald ein neuer Starttermin in Personio, Factorial HR, BambooHR oder einem weiteren HRIS-Tool bestätigt ist, überträgt deeploi die vorher dokumentierten Rollen direkt in die passenden Zugriffspakete, ohne dass jemand manuell eine Checkliste abarbeitet.
- Basis-Software für alle: Neben den rollenspezifischen Paketen lässt sich auch festlegen, welche Software jede neu eingestellte Person unabhängig von ihrer Rolle erhält.
- On- und Offboarding dauern damit 3–5 Minuten statt der sonst üblichen 2–3 Stunden manueller Arbeit, in denen IT-Verantwortliche sonst Konten anlegen, Geräte konfigurieren, Software installieren und Zugänge einzeln verteilen. Weil dieser gesamte Ablauf über die vordefinierten Rollenpakete automatisch angestoßen wird, sinkt der manuelle IT-Aufwand insgesamt um bis zu 95 %.
- Laufender Support: Bei technischen Problemen erreichen alle das Experten-Team von deeploi direkt, mit durchschnittlich 12 Minuten Reaktionszeit (SLA: 30 Minuten). Der KI-Agent Sam ist außerdem 24/7 erste Anlaufstelle, beantwortet Anfragen sofort und liest bei Bedarf Live-Gerätedaten per MDM aus, sperrt Nutzer, verwaltet Gruppenmitgliedschaften oder passt Postfachzugriffe an, jede Aktion nur mit Freigabe des IT-Verantwortlichen. Bei komplexeren Anliegen übergibt er nahtlos an das menschliche Experten-Team.
deeploi ist die passende Lösung für rollenbasiertes Onboarding, unabhängig davon, ob im Unternehmen bereits ein IT-Team existiert oder nicht:
- Ohne eigene IT-Abteilung: RBAC lässt sich einführen, ohne selbst IT-Expertise aufzubauen, Bereitstellung und Support laufen über die Plattform.
- Mit bestehendem IT-Team: weniger repetitive Zugriffsanfragen im Ticket-System, mehr Zeit für die komplexeren, strategischen Projekte.
Fazit: Rollen statt Einzelfälle, der pragmatische nächste Schritt
Wer Zugriffsrechte unter Zeitdruck nach Gefühl vergibt, statt sie an Rollen zu binden, riskiert genau das, was am schwersten wieder einzufangen ist: Konten, die niemand mehr eindeutig zuordnen kann, und Zugänge, die beim Austritt vergessen werden. RBAC behebt das strukturell, nicht durch mehr Disziplin im Alltag, sondern indem Rollen einmal definiert und danach nur noch zugewiesen werden. Das funktioniert unabhängig von der Unternehmensgröße und ganz ohne eigene IT-Abteilung.
deeploi automatisiert genau diesen letzten Schritt: Sobald ein neuer Starttermin im HR-System bestätigt ist, greift die passende Rolle automatisch. Aus 2–3 Stunden manueller Zuteilung werden 3–5 Minuten, beim Onboarding genauso wie beim Offboarding: Neue Mitarbeitende erhalten ihre Zugänge sofort, ausscheidende verlieren sie genauso zuverlässig.
FAQ
Wie funktioniert RBAC beim IT-Onboarding in einem Unternehmen ohne eigene IT-Abteilung?
Rollen werden einmal definiert, notfalls auch in einer einfachen Tabelle, und danach bei jedem neuen Onboarding zugewiesen. Mit deeploi passiert dieser letzte Schritt automatisch: Die All-in-One IT-Management Plattform synchronisiert die Rollenzuweisung direkt aus dem HR-System, sobald ein neuer Starttermin bestätigt ist. Eigene IT-Expertise ist dafür im Alltag nicht nötig, weil die Plattform inklusive Helpdesk die technische Umsetzung übernimmt.
Welche Rollen sollten kleine und mittlere Unternehmen zuerst für ihr Berechtigungskonzept definieren?
Am Anfang reichen drei bis fünf breite Rollen, die sich an tatsächlichen Aufgabenbereichen orientieren, etwa Vertrieb, Marketing, Finance und Verwaltung. Wichtiger als Vollständigkeit ist, mit den Rollen zu starten, die im Alltag am häufigsten vorkommen, und die Struktur erst später zu verfeinern. Eine Rolle pro Jobtitel anzulegen, ist meist zu granular für den Einstieg.
Lohnt sich RBAC auch, wenn im Unternehmen schon ein IT-Team vorhanden ist?
Ja. RBAC nimmt dem bestehenden IT-Team genau die Anfragen ab, die am meisten Zeit kosten und am wenigsten strategischen Wert bringen, etwa einzelne Zugriffsfreigaben nach Rückfrage. Weil die Rolle die Berechtigung bereits definiert, bleiben für das Team die komplexeren, wirklich technischen Projekte übrig, statt wiederkehrender Ticket-Arbeit.
Wie unterstützt RBAC beim Offboarding und beim Entzug von Zugriffsrechten?
Weil eine Person über ihre Rolle Zugriff erhalten hat, reicht beim Austritt der Entzug dieser einen Rolle, um das gesamte Zugriffspaket zu entfernen. Das verringert genau das Risiko vergessener Einzelfreigaben: Konten, die nach dem Austritt versehentlich aktiv bleiben, weil einzelne Berechtigungen übersehen wurden.