



Direkte Antwort
SOC-2- und ISO-27001-Prüfer prüfen nicht jedes Offboarding, sondern stichproben eine Handvoll Austritte aus den letzten 12 Monaten und verlangen ein zeitgestempeltes Protokoll, das zeigt, wann genau der Zugriff entzogen wurde, von wem und über welche Systeme hinweg. Die meisten Unternehmen können das für E-Mail und den Identity Provider belegen, aber nicht für SaaS-Tools außerhalb von SSO oder API-Tokens, genau das ist der häufigste Befund in Prüfberichten. deeploi erzeugt diesen Nachweis automatisch in dem Moment, in dem der Zugriff entzogen wird, sodass der Audit-Trail schon existiert, wenn die Stichprobe angefordert wird.
Key Takeaways
- Prüfer stichproben, sie prüfen nicht alles: SOC-2-Type-II- und ISO-27001-Prüfer ziehen typischerweise rund fünf ehemalige Mitarbeitende aus dem vergangenen Jahr und verlangen einen Nachweis für vollständigen Zugriffsentzug, kein Richtliniendokument, das beschreibt, was passieren sollte.
- „Zombie-Accounts" sind der häufigste Befund: Logins, die lange nach dem Austritt aktiv bleiben, meist weil sie in einem Tool außerhalb des Identity Providers liegen und niemand nachgeprüft hat.
- Das Zeitfenster für Nachweise ist enger, als die meisten annehmen: Frameworks erwarten in der Regel einen Entzug innerhalb von 24 Stunden, und Prüfer kontrollieren den Abstand zwischen Austrittsdatum und Entzugs-Zeitstempel, nicht nur, ob es irgendwann passiert ist.
- Eine Richtlinie ist kein Nachweis: Prüfer wollen ein zeitgestempeltes Protokoll, das benennt, was, wann und von wem entzogen wurde, für die konkret gestichprobten Personen, nicht ein allgemeines Offboarding-Verfahren.
- deeploi erzeugt den Audit-Trail als Nebenprodukt des Offboardings selbst: Jeder Entzug wird automatisch protokolliert, sodass der Nachweis für eine Stichprobe nicht im Nachhinein rekonstruiert werden muss.
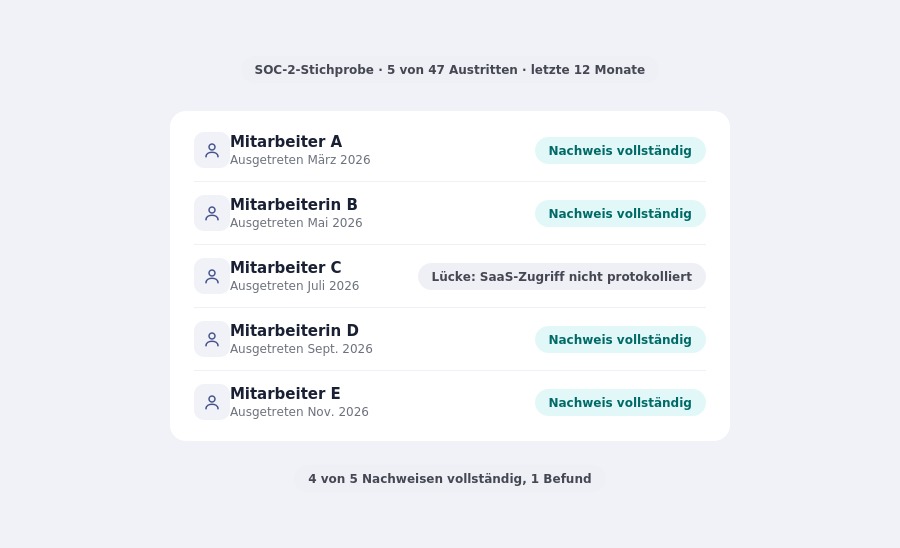
Ein Prüfer, der den SOC-2-Type-II-Bericht eines Unternehmens durchgeht, fragt nicht nach der Offboarding-Richtlinie. Er wählt fünf Personen aus, die im vergangenen Jahr gegangen sind, und verlangt einen Nachweis: Wann wurde welches Konto deaktiviert, von wem, und über welche Systeme hinweg. Für E-Mail kann das ein Unternehmen meist beantworten. Für das CRM, das Code-Repository oder den API-Schlüssel, den vor achtzehn Monaten jemand erstellt hat, deutlich weniger. Diese Lücke hat in Sicherheitskreisen einen Namen, Zombie-Accounts, und sie ist der mit Abstand häufigste Befund in Zugriffskontroll-Audits. deeploi, die All-in-One-IT-Management-Plattform für wachsende Unternehmen, baut den Nachweis direkt in den Offboarding-Prozess ein, sodass ihn für eine Stichprobe vorzulegen kein Kraftakt ist. Dieser Artikel zeigt, was Prüfer tatsächlich stichproben, was sie sehen wollen, und warum die meisten Unternehmen weniger belegen können, als sie denken.
SOC 2 und ISO 27001 einfach erklärt
SOC 2 ist ein aus den USA stammender Prüfstandard, der zertifiziert, wie gut ein Unternehmen Kundendaten schützt, anhand von Prinzipien wie Sicherheit und Verfügbarkeit. Amerikanische Enterprise-Kunden verlangen ihn häufig, bevor sie einen Vertrag unterschreiben, weshalb er gerade für Scale-ups mit US-Geschäft immer wieder aufkommt. ISO 27001 ist ein internationaler Standard für ein Informationssicherheits-Managementsystem und in Europa, auch im DACH-Raum, die verbreitetere Grunderwartung. Beide verlangen einen unabhängigen Prüfer, der testet, ob die Sicherheitskontrollen eines Unternehmens, Offboarding eingeschlossen, in der Praxis tatsächlich funktionieren, nicht nur auf dem Papier gut aussehen.
Warum Prüfer stichproben, statt alles zu prüfen
Weder SOC-2-Type-II- noch ISO-27001-Audits prüfen jeden Mitarbeiteraustritt. Ein ganzes Jahr an Offboardings für jeden Kunden vollständig zu prüfen, würde Audits unmöglich langsam machen. Stattdessen wird gestichprobt: Prüfer ziehen eine Handvoll Austritte, meist etwa fünf, aus der Grundgesamtheit der Personen, die im Prüfungszeitraum gegangen sind, und behandeln diese Stichprobe als repräsentativ für den gesamten Prozess.
Das verändert, worauf es wirklich ankommt. Ein Unternehmen muss nicht beweisen, dass sein Offboarding-Prozess theoretisch solide ist. Es muss konkrete, zeitgestempelte Nachweise für die konkreten Personen liefern, die der Prüfer zufällig gezogen hat. Hat der Prozess bei vier von fünf funktioniert, aber die fünfte Person hat eine Lücke, wird genau diese Lücke zur dokumentierten Ausnahme im Prüfbericht, egal wie solide die anderen vier aussehen.
Für jeden gestichprobten Austritt verlangen Prüfer typischerweise:
- Ein zeitgestempeltes Protokoll, das zeigt, wann genau das Konto deaktiviert wurde
- Bestätigung, dass mit der Person verknüpfte Softwarelizenzen entfernt wurden
- Nachweis, dass Firmenhardware zurückgeholt oder anderweitig erfasst wurde
- Eine benannte Person, die für den Entzug verantwortlich war
Das im Nachhinein zusammenzustellen, Monate nachdem jemand gegangen ist, ist der Punkt, an dem die meisten Unternehmen ins Straucheln geraten. Die Information existiert technisch irgendwo, in einem Ticketsystem, einem E-Mail-Thread, im Gedächtnis einer Person, aber sie zu einer sauberen, zeitgestempelten Antwort für eine konkrete Person zusammenzuführen, ist langsam und oft lückenhaft.
Was Prüfer tatsächlich verlangen
Die folgende Tabelle zeigt, wie eine typische SOC-2- oder ISO-27001-Stichprobenanfrage aussieht, und wo Unternehmen am häufigsten scheitern.
Auffällig ist, was auf dieser Liste fehlt: ein Richtliniendokument. Prüfer gehen ohnehin davon aus, dass die meisten Unternehmen eines haben. Getestet wird, ob die Richtlinie bei den konkret ausgewählten Personen tatsächlich befolgt wurde, und das ist ein deutlich anderer Maßstab.
{{cta}}
SOC 2 vs. ISO 27001: Was welches Framework erwartet
Die beiden Frameworks überschneiden sich beim Offboarding stark, unterscheiden sich aber darin, wie sie stichproben und was am stärksten gewichtet wird.
Für DACH-Unternehmen ist das relevant, weil ISO 27001 hierzulande deutlich verbreiteter ist, während SOC 2 vor allem für Scale-ups mit US-Kunden zum Thema wird. Beide laufen aber auf dasselbe praktische Ergebnis hinaus: Ein definiertes Zeitfenster und personenbezogene Nachweise, keine allgemeine Zusicherung, dass Offboarding „funktioniert".
Zombie-Accounts und verwaiste Secrets: Warum dieselben Lücken immer wieder auftauchen
Zwei Begriffe tauchen immer wieder auf, sobald man das Thema aus der Audit- statt aus der IT-Perspektive betrachtet.
Ein Zombie-Account ist ein Login, der lange nach dem Austritt der Person aktiv bleibt, meist in einem Tool, das außerhalb des Identity Providers liegt und deshalb beim Deaktivieren des Hauptkontos nicht berührt wird. Ein verwaister Secret ist die Maschinen-Variante desselben Problems: ein API-Schlüssel, Personal Access Token oder eine OAuth-Freigabe, die unabhängig von jedem menschlichen Login weiter funktioniert, oft erstellt von jemandem, der das Unternehmen längst verlassen und die Existenz vergessen hat.
Keines von beidem fällt bei einer routinemäßigen Kontrolle auf. Es zeigt sich erst, wenn jemand gezielt danach sucht, in der Praxis meist entweder bei einem Sicherheitsvorfall oder bei einer Audit-Stichprobe. Genau deshalb sind das die Befunde, die Prüfer am häufigsten dokumentieren, nicht weil Unternehmen nachlässig sind, sondern weil diese Lücken standardmäßig unsichtbar sind.
Den Nachweis automatisieren, nicht nur das Offboarding
Eine Offboarding-Checkliste manuell abzuarbeiten kann den Zugriff korrekt entziehen und trotzdem keinen brauchbaren Audit-Nachweis hinterlassen, weil der Beleg dafür, was passiert ist, oft über mehrere Tools, Tickets und das Gedächtnis einzelner Personen verstreut ist statt in einem Protokoll zu liegen.
deeploi verknüpft den Zugriffsentzug mit einem einzigen Offboarding-Ereignis und protokolliert jeden Schritt automatisch: was entzogen wurde, wann und von wem. Kommt eine Audit-Stichprobenanfrage herein, existiert der Nachweis bereits in genau der Form, die der Prüfer erwartet, statt unter Zeitdruck aus verstreuten Quellen zusammengesucht werden zu müssen. Unternehmen, die deeploi nutzen, berichten von bis zu 98 % weniger IT-Aufwand bei genau solchen Aufgaben, vor allem weil der Audit-Trail ein Nebenprodukt des Prozesses ist, statt ein separates Projekt.
Fazit
Ein Offboarding-Prozess kann einwandfrei funktionieren und trotzdem im Audit durchfallen, wenn niemand Nachweise für die konkret gestichprobten Personen vorlegen kann. Die Lücke ist selten Nachlässigkeit, sie entsteht, weil der Beleg über verstreute Tools verteilt liegt statt in einem Protokoll. deeploi baut dieses Protokoll automatisch auf, sodass der Nachweis bereit ist, bevor die Stichprobenanfrage überhaupt eintrifft.
Eure IT in den besten Händen. So funktioniert deeploi
FAQ
Was ist ein Zombie-Account im Audit-Kontext?
Ein Zombie-Account ist ein Login, der lange nach dem Austritt der Person aktiv bleibt, meist weil er in einem Tool außerhalb des Identity Providers liegt und beim Offboarding nicht geprüft wurde.
Wie viele ehemalige Mitarbeitende stichproben SOC-2-Prüfer typischerweise?
Der Standard selbst legt keine feste Zahl fest, aber Prüfer ziehen üblicherweise rund fünf Austritte aus dem Prüfungszeitraum als repräsentative Stichprobe, statt jeden Austritt zu prüfen.
Welche Nachweise erwarten Prüfer für den Zugriffsentzug?
Ein zeitgestempeltes Protokoll, das zeigt, was wann entzogen wurde, eine Bestätigung der Lizenzentfernung, eine benannte verantwortliche Person und Nachweise sowohl für menschliche Konten als auch für Maschinen-Zugangsdaten wie API-Schlüssel.
Was passiert, wenn ein Unternehmen im Audit keinen Nachweis für den Zugriffsentzug vorlegen kann?
Das wird meist zur dokumentierten Ausnahme im SOC-2-Bericht oder zur Abweichung nach ISO 27001, was einen Korrekturmaßnahmenplan erfordern und den Zeitplan der Zertifizierung beeinträchtigen kann.
Verlangt ISO 27001 dieselben Nachweise wie SOC 2?
Beide überschneiden sich stark, beide erwarten einen fristgerechten, dokumentierten Entzug, aber ISO 27001 knüpft den Nachweis stärker an ein dokumentiertes Verfahren im Rahmen des zertifizierten Managementsystems, während SOC 2 die Wirksamkeit über den gesamten Prüfungszeitraum in den Fokus stellt.