



Direkte Antwort
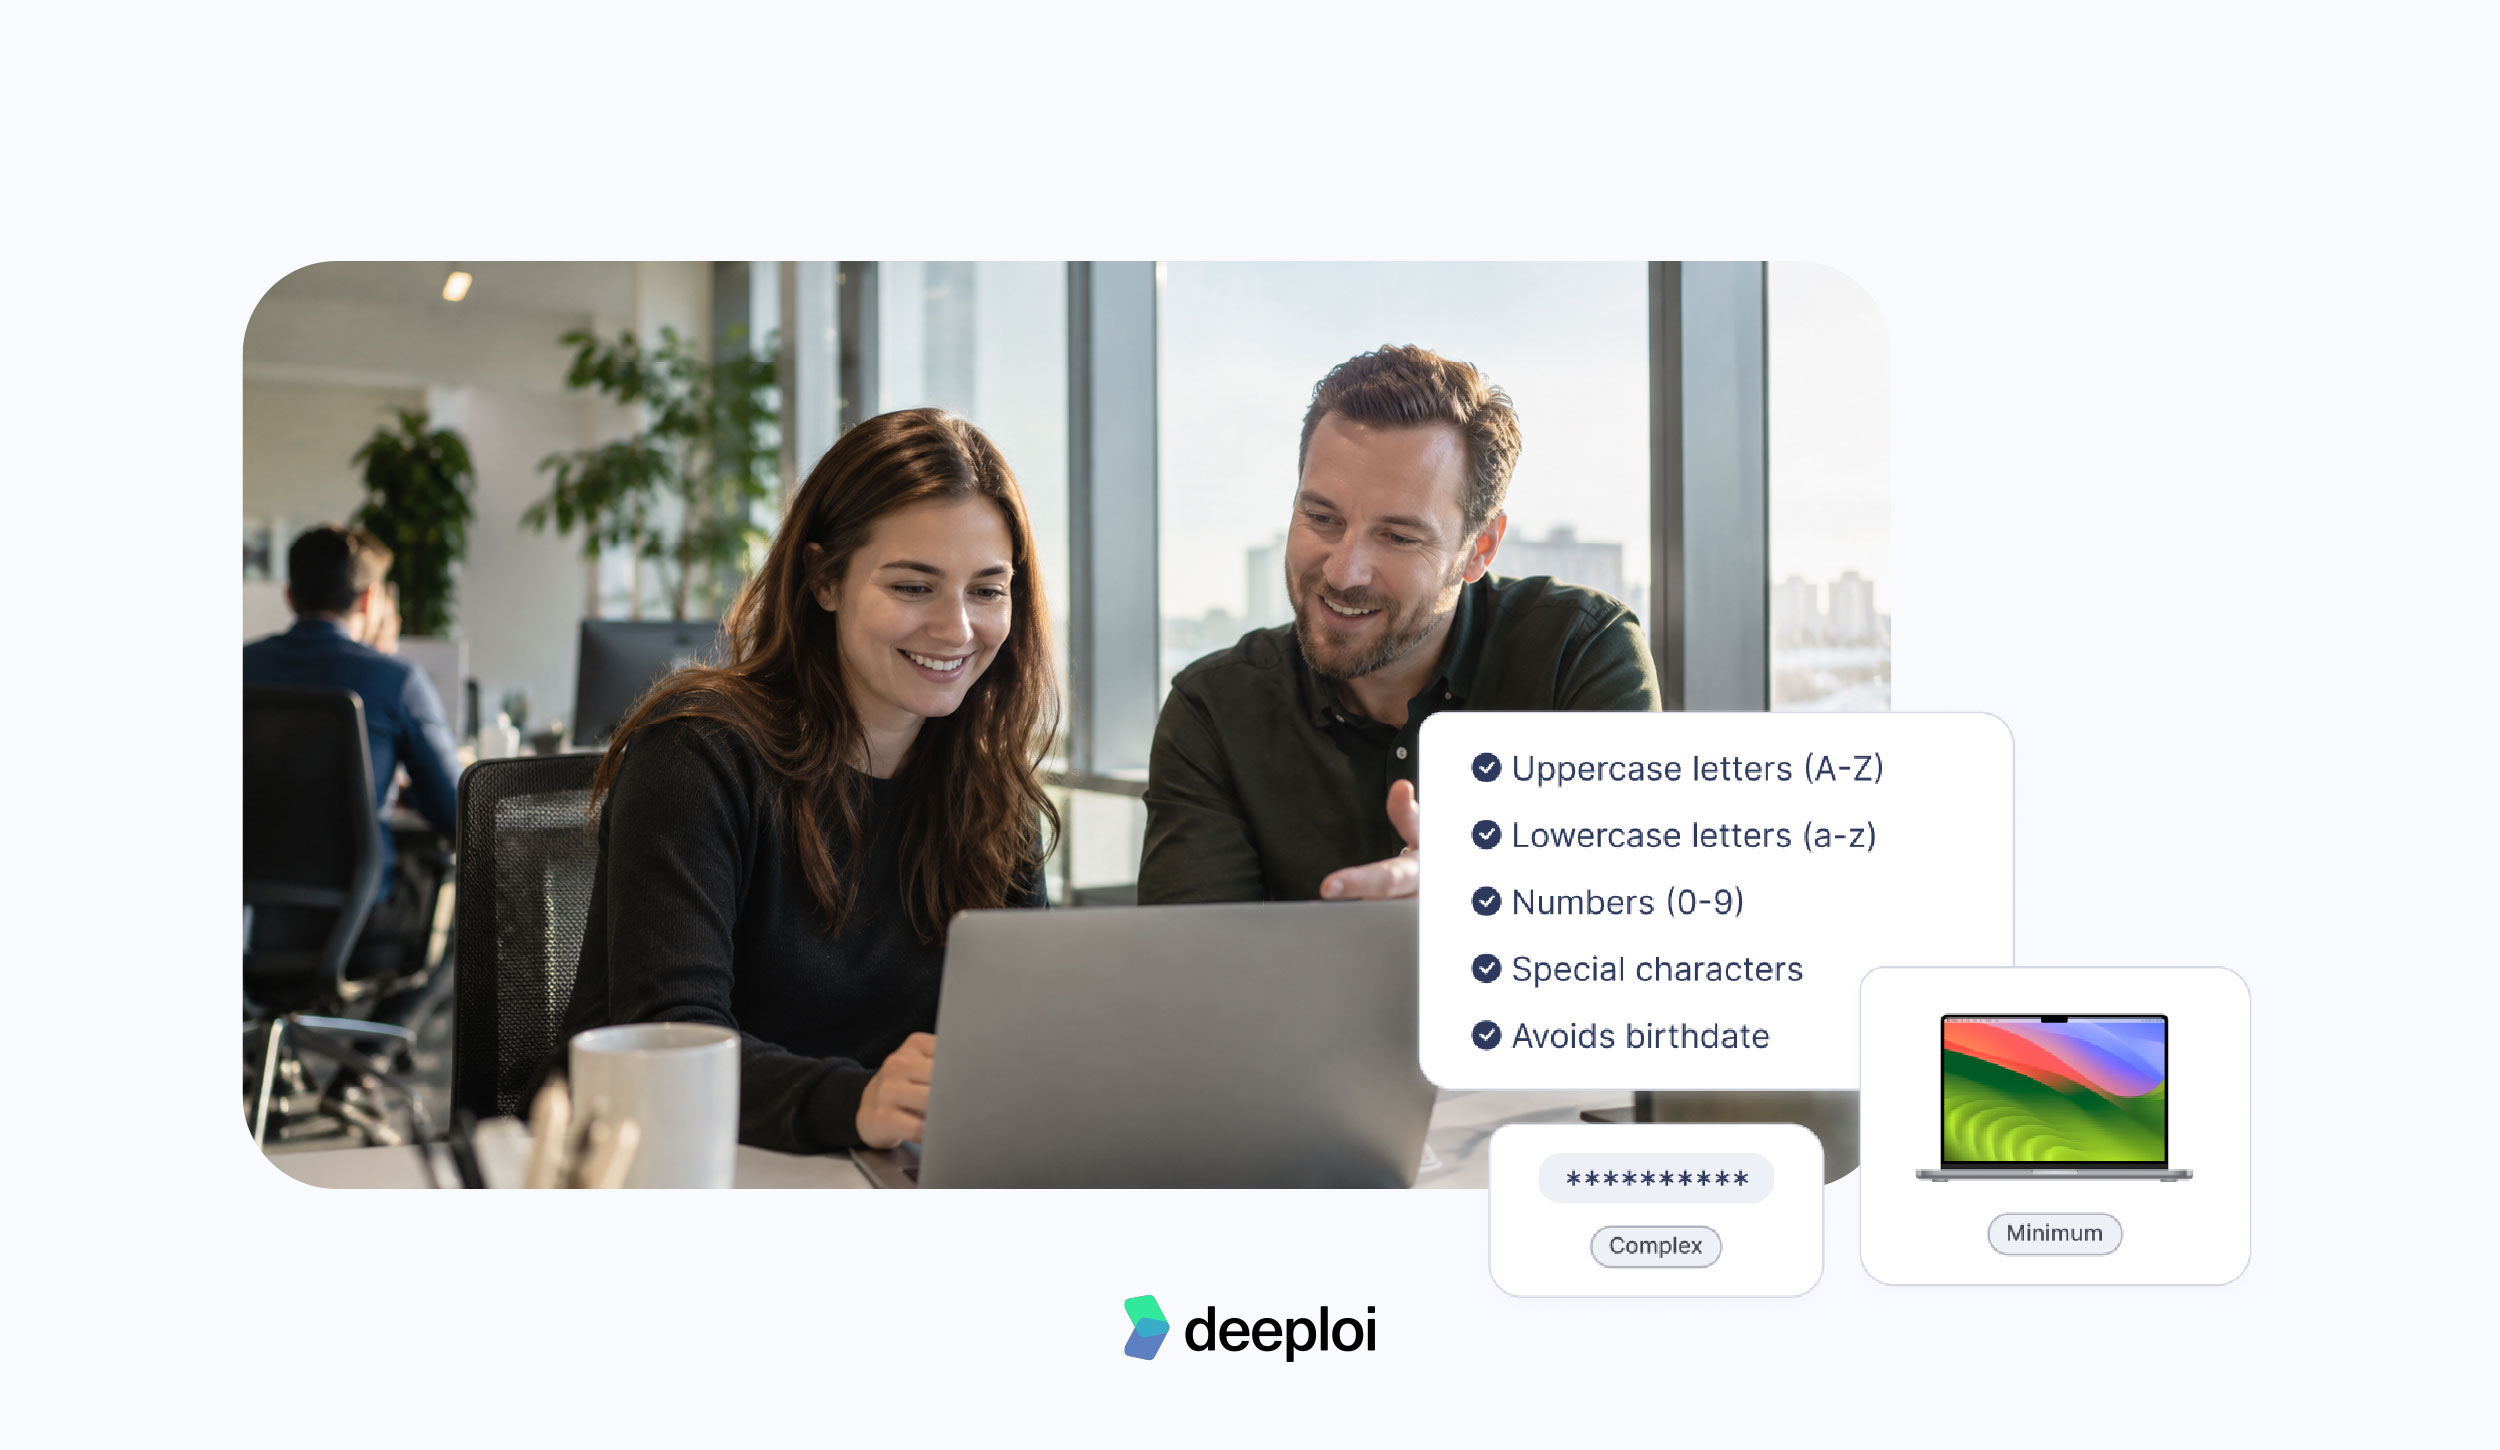
Initialpasswörter sind beim Onboarding riskant, weil sie oft schematisch vergeben und unsicher übermittelt werden, etwa laut vorgelesen, per Chat verschickt oder auf einem Notizzettel überreicht. Beim Pre-Provisioning werden Gerät, Konten und Zugangsdaten schon vor dem ersten Arbeitstag automatisch erstellt und über einen privaten Kanal zugestellt. Der manuelle Übergabemoment entfällt damit komplett. Kein Mensch liest ein Passwort vor, tippt es in einen Chat oder händigt es persönlich aus, und beim ersten Login setzen sich Mitarbeitende ein eigenes Passwort.
Key Takeaways
- Initialpasswort ist ein Schwachstellenklassiker: Erstpasswörter werden häufig schematisch vergeben, etwa als Kombination aus Name und Eintrittsdatum, oder als einheitliches Standardpasswort für alle neuen Mitarbeitenden.
- Die DSGVO verlangt mehr als „irgendein" Passwort: Authentifizierung per Passwort ist eine technische und organisatorische Maßnahme nach Art. 32 DSGVO, unzureichende Umsetzung kann Bußgelder auslösen.
- Pre-Provisioning entfernt den riskanten Übergabemoment: Konto und Zugangsdaten werden vor dem ersten Arbeitstag automatisch generiert und per automatisierter Willkommens-Mail an die private Adresse zugestellt. Kein Mensch liest oder verschickt das Passwort manuell.
- deeploi automatisiert den Prozess: Sobald neue Mitarbeitende in einem HRIS-Tool angelegt werden, konfiguriert deeploi Gerät, Konten und Sicherheitsrichtlinien in 3 bis 5 Minuten, ganz ohne manuelle Passwortübergabe. HR-Verantwortliche sparen dadurch wiederkehrenden Aufwand pro Onboarding, und Mitarbeitende starten ab dem ersten Login mit einem sicher eingerichteten Konto.
Was ist ein Initialpasswort und warum ist es beim Onboarding riskant?
Ein Initialpasswort ist das temporäre Erstpasswort, das beim Anlegen eines neuen Nutzerkontos vergeben wird, gedacht für den ersten Login und danach eigentlich zu ändern. In der Praxis erhält praktisch jede:r neue Mitarbeitende beim Start ein solches Initialpasswort, dessen Geheimhaltung in vielen Unternehmen aber nur unzureichend organisiert ist.
Häufig werden Erstpasswörter schematisch erstellt, etwa als Kombination aus Name und Eintrittsdatum, oder es kommt sogar für alle neuen Mitarbeitenden dasselbe Standardpasswort zum Einsatz.
Warum ist das gefährlich? Wer das Schema kennt, auch ehemalige Mitarbeitende, kann sich potenziell Zugang verschaffen, und je länger ein Initialpasswort ungeändert bleibt, desto größer ist das Zeitfenster für Missbrauch.
Hinzu kommt das Übermittlungsproblem: Der Prozess der Übergabe des ersten Passworts gilt als eine der größten Schwachstellen im gesamten Passwort-Lebenszyklus. Wird das Passwort dabei per E-Mail oder Chat im Klartext verschickt, bleibt es während der Übertragung angreifbar. Der Notizzettel am Bildschirm ist dabei keine Übertreibung, sondern in vielen kleinen Unternehmen gelebte Praxis.
{{cta}}
Die rechtliche Seite: Initialpasswörter und die DSGVO
Authentifizierung per Nutzername und Passwort gilt als technische und organisatorische Maßnahme (TOM) nach Art. 32 der DSGVO. Das gilt ausdrücklich auch für Initialpasswörter, nicht nur für Passwörter, die Mitarbeitende sich später selbst aussuchen. Wer neue Konten mit einem schwachen oder unsicher übermittelten Erstpasswort anlegt, erfüllt diese Anforderung möglicherweise nicht ausreichend.
Die Konsequenz ist mehr als theoretisch: Setzen Verantwortliche unzureichende technische und organisatorische Maßnahmen um, können Bußgelder nach Art. 83 Abs. 4 DSGVO verhängt werden. Für Unternehmen ohne eigenes IT-Team ist das eine unangenehme Überraschung, denn niemand plant absichtlich ein unsicheres Onboarding. Es entsteht meist aus Zeitdruck und fehlender Abstimmung zwischen HR und IT.
deeploi ist als All-in-One-IT-Management Plattform ISO 27001-zertifiziert, dem international anerkannten Standard für Informationssicherheits-Management, und DSGVO-konform.
Drei Muster, die Initialpasswörter zum Risiko machen
Drei wiederkehrende Muster machen aus einem einfachen Erstpasswort ein handfestes Sicherheitsrisiko.
Wie real die Bedrohungslage dahinter ist, zeigen aktuelle Zahlen: Im Verizon Data Breach Investigations Report 2025 haben sich System-Intrusion-Angriffe in der EMEA-Region binnen eines Jahres auf 53 % nahezu verdoppelt, und fast ein Drittel (29 %) aller Sicherheitsverletzungen in der Region ging von innen aus, ein Teil davon durch unbeabsichtigte Fehler statt durch böse Absicht. Jedes unstrukturiert vergebene oder unsicher übermittelte Initialpasswort vergrößert genau diese interne Angriffsfläche zusätzlich.
Pre-Provisioning und der Unterschied zum Passwort-Reset-Portal
Pre-Provisioning bedeutet: Gerät und Konten werden vollständig eingerichtet und mit Sicherheitsrichtlinien versehen, bevor neue Mitarbeitende sie zum ersten Mal nutzen, inklusive des Zugangs zu Microsoft 365 oder Google Workspace.
- Konto und ein automatisch generiertes Passwort entstehen bereits vor dem Start, im Vorlauf, den IT-Verantwortliche selbst festlegen.
- Die Zugangsdaten erreichen neue Mitarbeitende über eine automatisierte Willkommens-Mail an die private E-Mail-Adresse, typischerweise rund drei Tage vor dem ersten Arbeitstag, ganz ohne dass eine Person das Passwort vorliest, in einen Chat tippt oder persönlich übergibt.
- Beim ersten Login setzen neue Mitarbeitende direkt ein eigenes, neues Passwort. Von diesem Moment an kennen ausschließlich sie das tatsächlich genutzte Passwort.
Ein Self-Service-Portal löst das nur halb. Mitarbeitende setzen ihr Initialpasswort dort selbst zurück, meist erst am ersten Arbeitstag. Der riskante Übergabemoment wird entschärft, bleibt aber im Prozess, weil jemand weiterhin mitteilen muss, wie die erste Anmeldung läuft. Pre-Provisioning zieht diesen Schritt komplett vor den ersten Arbeitstag und automatisiert ihn, sodass kein manueller Übergabemoment mehr übrig bleibt.
Zusätzlich abgesichert wird das durch Mehr-Faktor-Authentifizierung (MFA) und zunehmend durch Passkeys, ein Anmeldeverfahren ohne Passwort, das sich nicht stehlen, verlieren oder erraten lässt. Passkeys sind zudem widerstandsfähiger gegen Phishing, weil sie auf gefälschten Login-Seiten nicht funktionieren.
Ganz verschwinden Passwörter damit nicht. Für Dienste ohne SSO oder MFA bleiben starke, individuelle Passwörter und ein Passwortmanager sinnvoll, sonst nutzen viele dasselbe Passwort für mehrere Dienste.
Wie deeploi Pre-Provisioning für Unternehmen ohne (und mit) IT-Team automatisiert
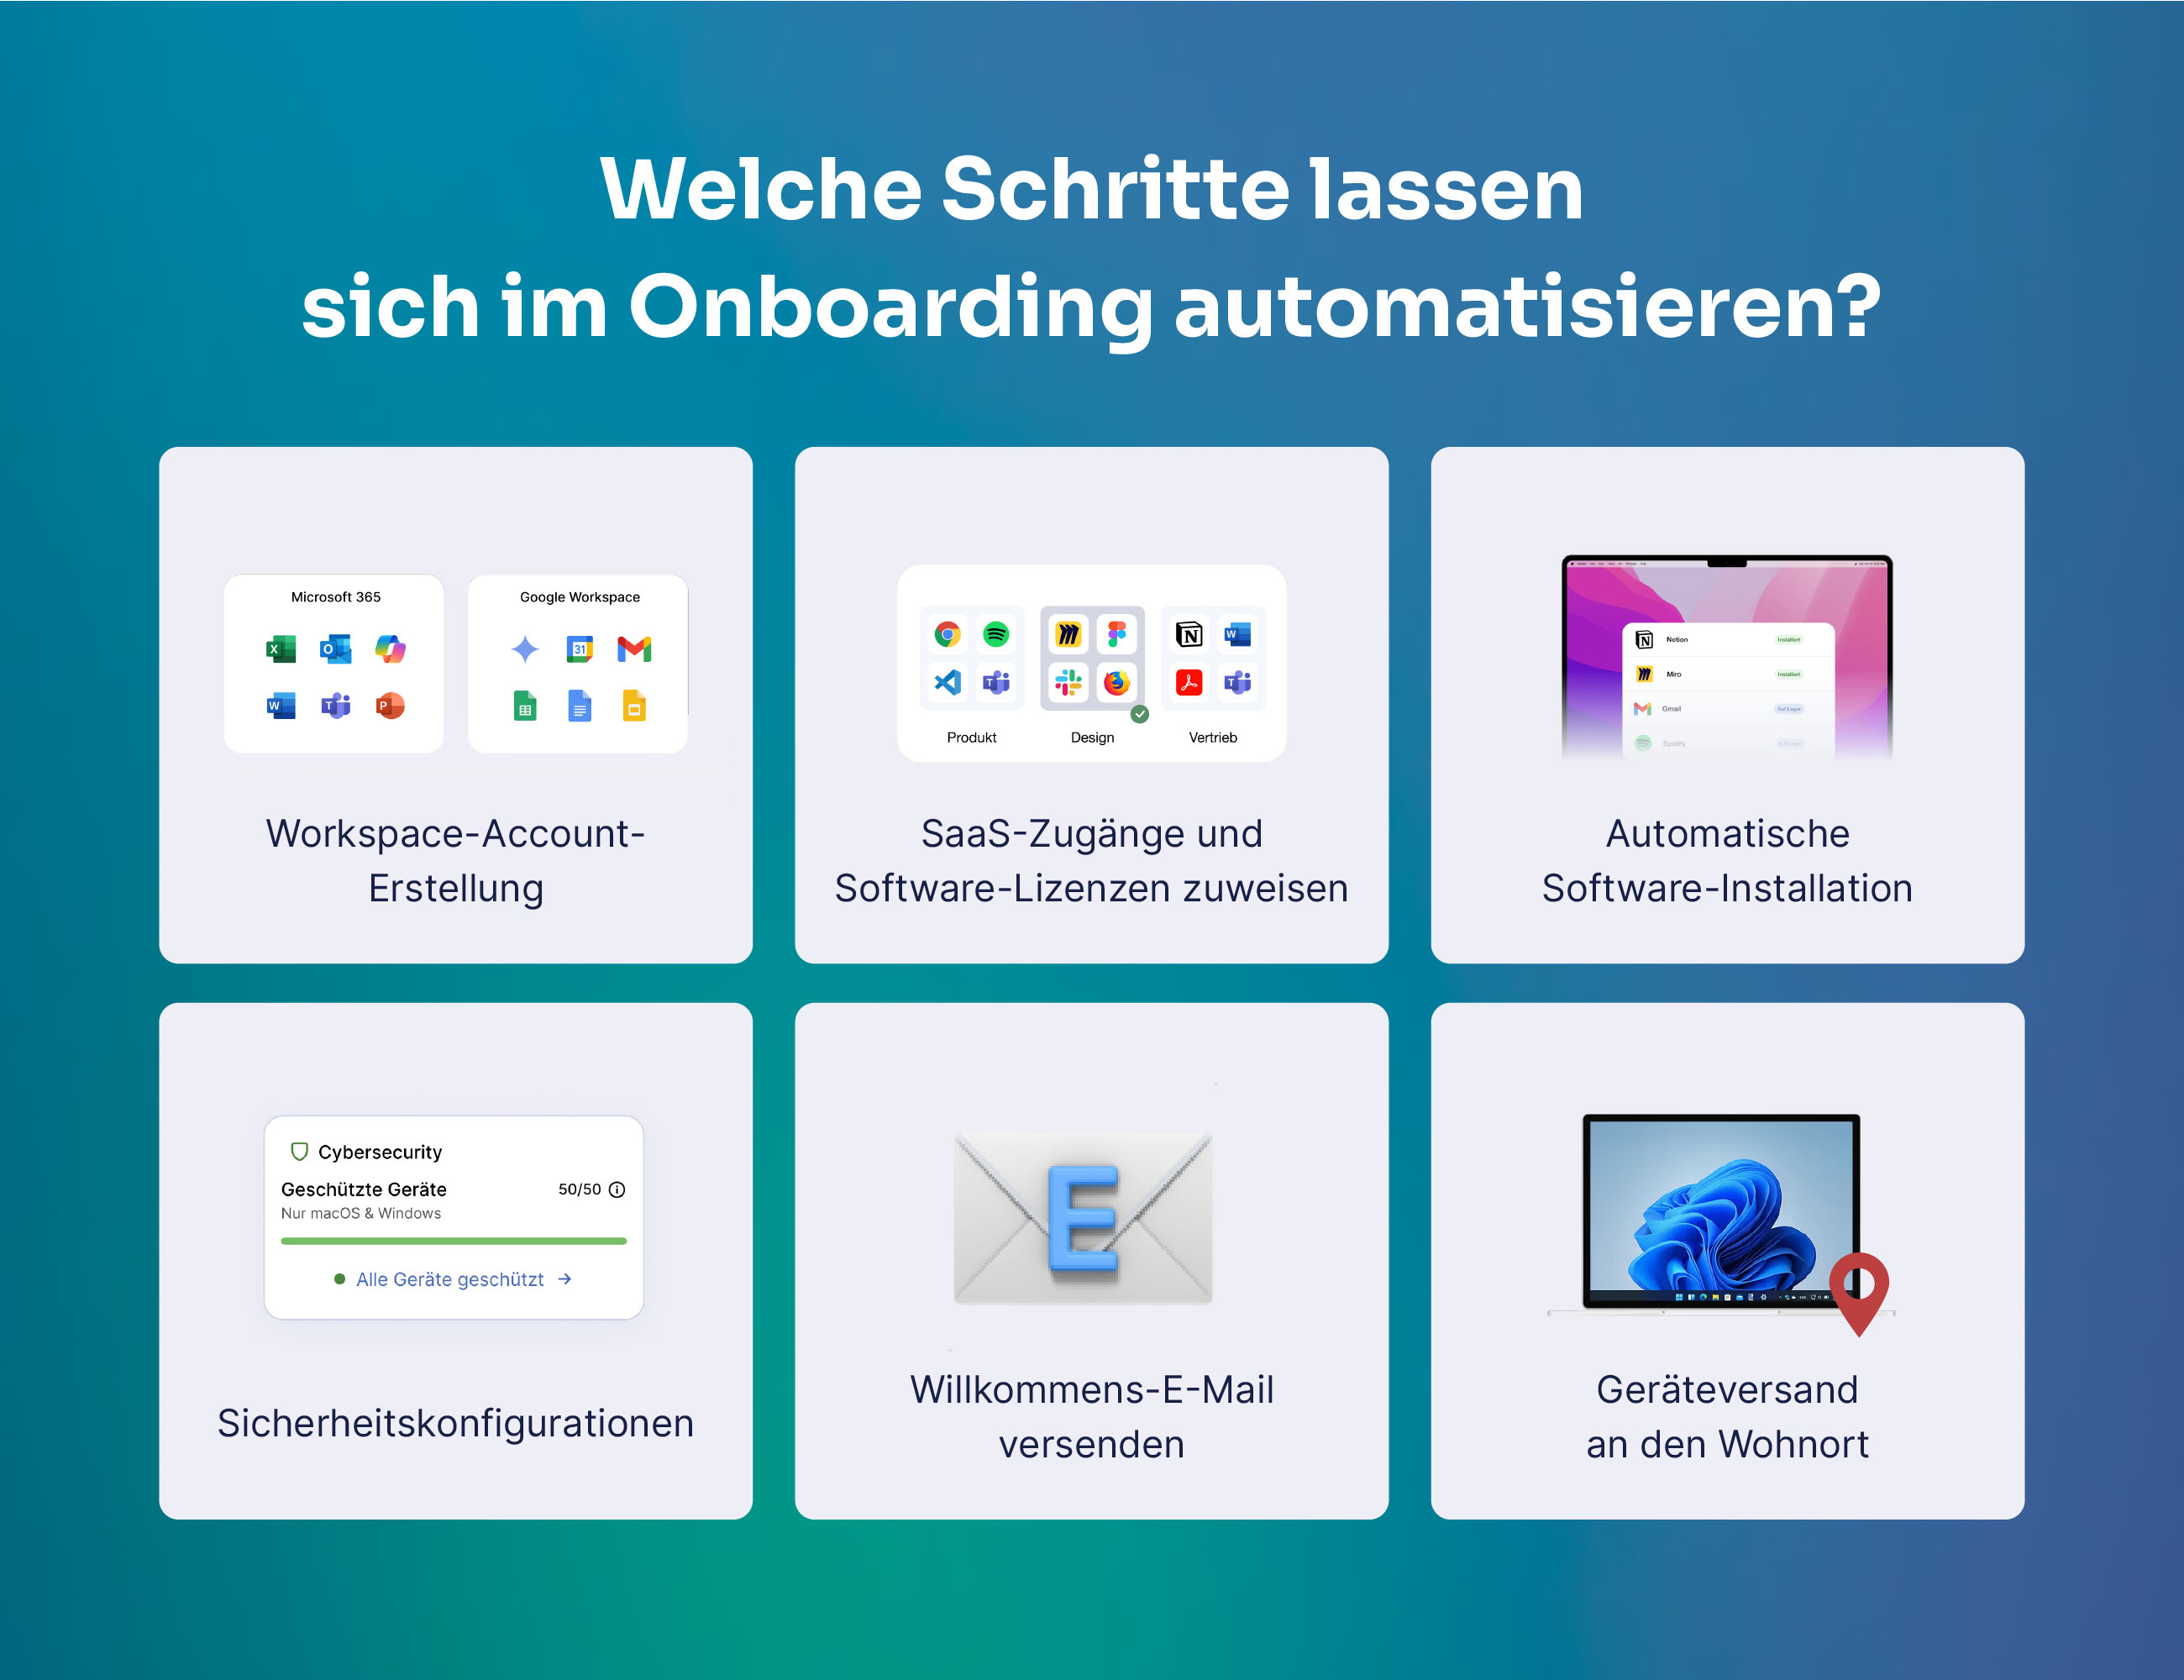
deeploi ist eine All-in-One IT-Management Plattform, die genau diesen Prozess übernimmt. deeploi verbindet sich mit Personio, Factorial HR, BambooHR und weiteren HRIS-Tools. Sobald ein neuer Personaldatensatz angelegt wird, löst das automatisch die gesamte IT-Bereitstellung aus, Gerät, Konten, Softwarepakete und Sicherheitsrichtlinien inklusive.
- Die Einrichtung dauert 3–5 Minuten statt der sonst üblichen 2–3 Stunden manueller Arbeit, bei bis zu 95 % weniger manuellem IT-Aufwand insgesamt.
- 200+ Unternehmen setzen bereits auf diesen automatisierten Ablauf.
- 24 bis 48 Stunden dauert es je nach Bestellung, bis ein Gerät einsatzbereit konfiguriert ist.
- Bis zu 95 % weniger manueller IT-Aufwand insgesamt gegenüber der klassischen Einrichtung.
Gut zu wissen: Wenn nach dem Setup doch einmal eine Frage auftaucht, ist der IT-Support von deeploi zur Stelle und antwortet auf Deutsch und Englisch im Schnitt innerhalb von 12 Minuten (SLA: 30 Minuten). Bei einfachen Anfragen ist Sam, deeplois KI-Agent, rund um die Uhr erreichbar und übergibt bei komplexeren Anliegen nahtlos an das menschliche Expertenteam.
✔ Für Unternehmen ohne eigenes IT-Team bedeutet das: Sicherheit ist von der ersten Minute an Teil des Prozesses, ohne dass HR-Verantwortliche selbst zu IT-Expert:innen werden müssen.
✔ Für Unternehmen mit einem bestehenden, kleinen IT-Team zeigt sich der Effekt anders: Routineaufgaben wie Geräteeinrichtung und Kontenvergabe laufen automatisiert im Hintergrund, sodass sich das Team auf komplexere Projekte konzentrieren kann, statt sich mit wiederkehrendem Onboarding-Kleinkram aufzuhalten.
So läuft Pre-Provisioning bei deeploi konkret ab
Bei deeploi sieht der Ablauf im Detail so aus:
- Der Auslöser ist ein einziger Eintrag im HR-System: Startdatum und Rolle des neuen Mitarbeitenden.
- Darauf folgt automatisch die komplette Bereitstellung, ohne manuelles Ticket und ohne improvisierte Passwortvergabe durch wen auch immer gerade Zeit hat.
Auf der Geräteseite läuft das über Zero-Touch-Provisioning: Das Gerät wird ins Mobile Device Management (MDM) eingebunden und richtet sich mit Apps, Sicherheitsrichtlinien und Konten von selbst ein, ganz ohne manuellen Eingriff.
Der Reifegrad unterscheidet sich bei deeploi aktuell nach Gerätetyp:
Diese Automatisierung betrifft nur die Geräteseite. Auf der Kontenseite läuft es unabhängig vom Betriebssystem gleich ab: rollenbasierte Softwarepakete und Zugänge werden vorab angelegt, und der Ablauf für das Microsoft 365- oder Google-Workspace-Konto ist bei deeploi für beide Betriebssysteme identisch. Konto und Passwort werden automatisch generiert und per Willkommens-Mail zugestellt.
Auch bei einem späten oder unvollständigen HR-Eintrag bleibt der Ablauf bei deeploi sicher:
- Tägliche Synchronisierung: Das HR-System wird einmal täglich abgeglichen.
- Manuelle Anlage möglich: für Freelancer, befristete Mitarbeitende oder vom HR-System übersehene Fälle.
- Frühzeitige Benachrichtigung: IT-Verantwortliche werden rund einen Monat vor Start informiert.
- Flexibler Zeitplan: Kontoerstellung läuft standardmäßig zwei Wochen vor Start, bei späteren Meldungen sofort.
- Fallback bei Fehlern: Scheitert die automatische Einrichtung, etwa wegen einer fehlenden Lizenz, wird der Fall markiert und von einem deeploi-IT-Fachexperten händisch übernommen. Der nächste tägliche Sync-Lauf erkennt das bereits angelegte Konto und legt es nicht doppelt an.
Entscheidend: Das Passwort wird in jedem dieser Fälle weiterhin automatisch generiert, eine späte Anlage ändert nur den Zeitpunkt, nie die Art der Zustellung.
Das Ergebnis: Der neue Mitarbeitende schaltet das Gerät ein, meldet sich an einem bereits eingerichteten Konto an und arbeitet los. Kein Mensch tippt, spricht oder trägt ein Passwort weiter, es entsteht und wechselt automatisiert, lange bevor der erste Arbeitstag beginnt.
Fazit: Sicherheit beginnt vor dem ersten Login
Der unsichere, manuelle Übergabemoment ist der eigentliche Risikofaktor, mehr als das Initialpasswort selbst. Pre-Provisioning verschiebt Sicherheit von „hoffentlich macht es niemand falsch" zu „es kann gar nicht falsch gemacht werden", weil Konto und Zugangsdaten automatisch entstehen und zugestellt werden, lange bevor der erste Login überhaupt stattfindet. Für Unternehmen, die diesen Schritt automatisieren möchten, übernimmt deeploi die komplette IT-Bereitstellung beim Onboarding, ausgelöst direkt aus dem HR-System und ganz ohne manuelle Passwortübergabe.
{{cta}}
Häufig gestellte Fragen
Warum sind Initialpasswörter für Unternehmen ohne eigenes IT-Team besonders riskant?
Ohne dedizierte IT-Prüfung fällt oft niemandem auf, wenn Erstpasswörter schematisch vergeben oder unsicher per E-Mail oder Chat übermittelt werden. HR-Verantwortliche übernehmen die technische Einrichtung häufig nebenbei, ohne dass jemand die Schritte routinemäßig gegenprüft, wodurch genau diese Muster über längere Zeit unentdeckt bleiben.
Wie lässt sich Onboarding ohne Initialpasswort-Übergabe umsetzen, wenn kein IT-Team vorhanden ist?
Über eine automatisierte All-in-One-Plattform wie deeploi, die Gerät und Konten ausgelöst durch das HR-System vorab einrichtet und Zugangsdaten automatisch per Willkommens-Mail zustellt. Es ist kein internes IT-Fachwissen nötig, weil Konfiguration, Rechtevergabe und Mehr-Faktor-Authentifizierung automatisch im Hintergrund ablaufen, statt manuell Schritt für Schritt vergeben zu werden.
Was unterscheidet Pre-Provisioning von einem Selbstbedienungsportal für Initialpasswörter?
Ein Selbstbedienungsportal macht die Übergabe sicherer, weil Mitarbeitende ihr Initialpasswort selbst zurücksetzen, meist am ersten Arbeitstag selbst. Pre-Provisioning setzt früher an: Konto und Passwort entstehen bereits automatisch vor dem Start und werden per Willkommens-Mail an die private Adresse zugestellt, sodass der manuelle Übergabemoment komplett entfällt und beim ersten Login direkt das eigene, endgültige Passwort gesetzt wird.
Profitieren auch Unternehmen mit einem bestehenden IT-Team von Pre-Provisioning?
Ja. Auch mit vorhandenem IT-Team entfallen Routineaufgaben wie Geräteeinrichtung und Kontenvergabe für jede Neueinstellung. Das Team kann sich stattdessen auf strategische, komplexere IT-Projekte konzentrieren, statt wiederkehrenden Onboarding-Kleinkram manuell abzuarbeiten.